- Applications en un clic
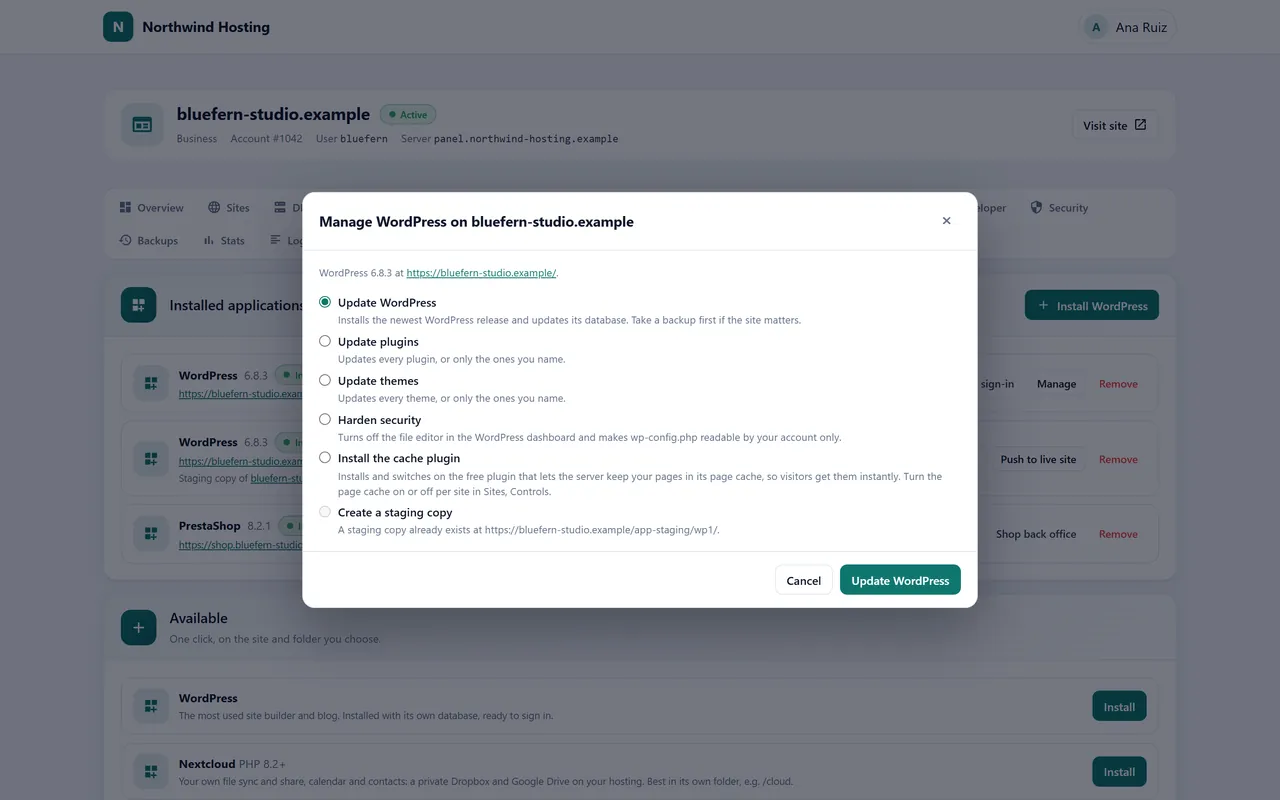
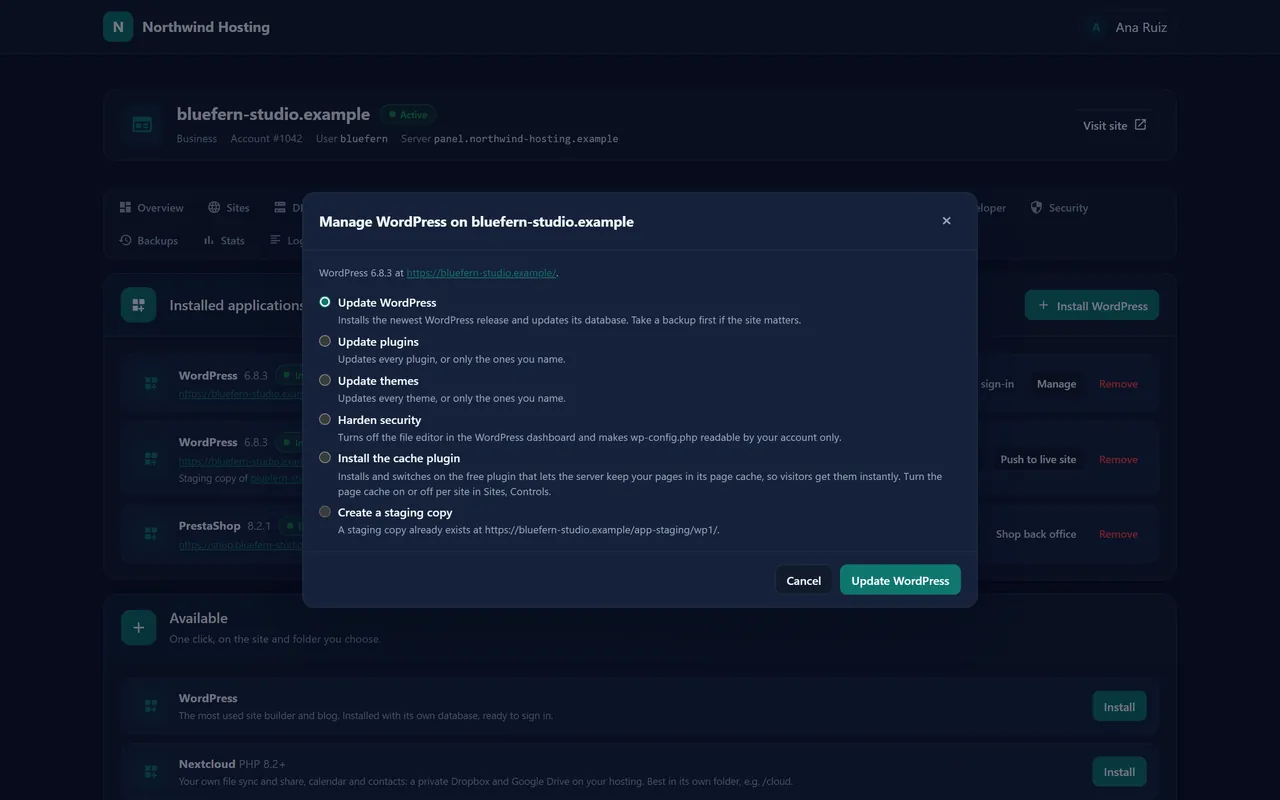
- WordPress, Nextcloud, Joomla, Drupal, PrestaShop et Laravel, installés avec leur base de données en une seule étape. Les sites WordPress reçoivent les mises à jour du cœur, des extensions et des thèmes, le durcissement, une connexion administrateur sans mot de passe, et une copie de préproduction pour tester les modifications, mise en ligne quand elle est prête après avoir d’abord sauvegardé la base de données en production. Une application dont le client ne veut plus se retire en un clic.
- Applications Node.js et Python
- Node.js 22, 24 ou 26 et Python 3.11 à 3.14, chaque application étant un service qui s’exécute en tant que compte depuis un dossier de son espace personnel, maintenu par systemd et servi à l’adresse du site, avec son état en direct dans l’espace client et son propre journal. Les paramètres secrets tels que les clés API sont stockés chiffrés et ne sont plus jamais affichés.
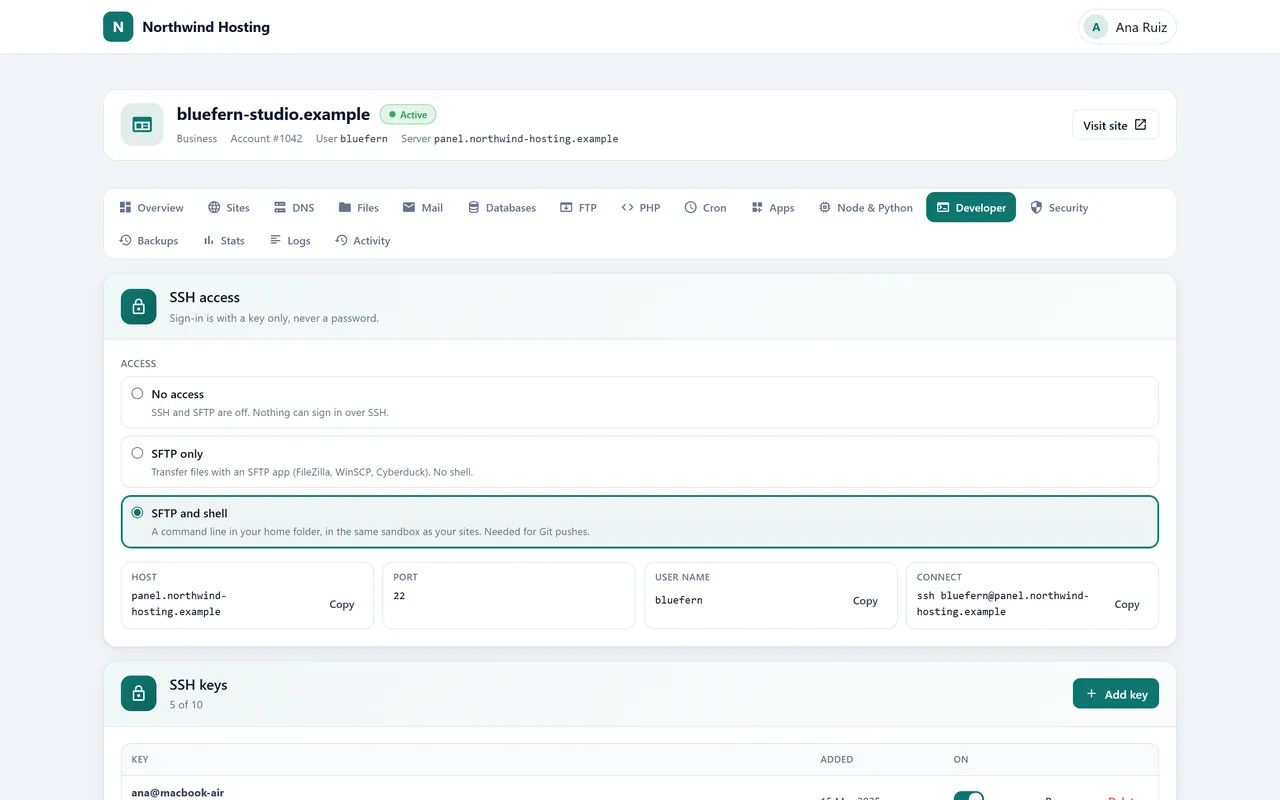
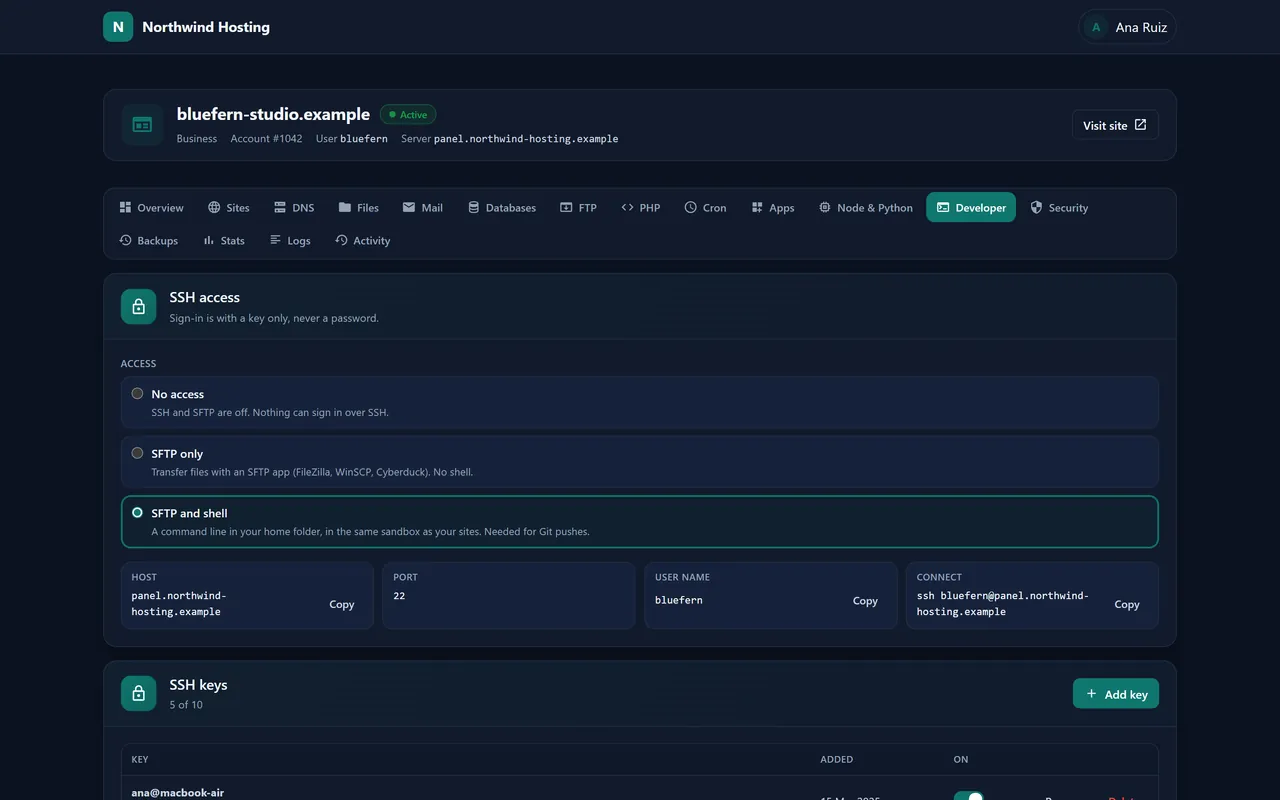
- SSH, SFTP et Git
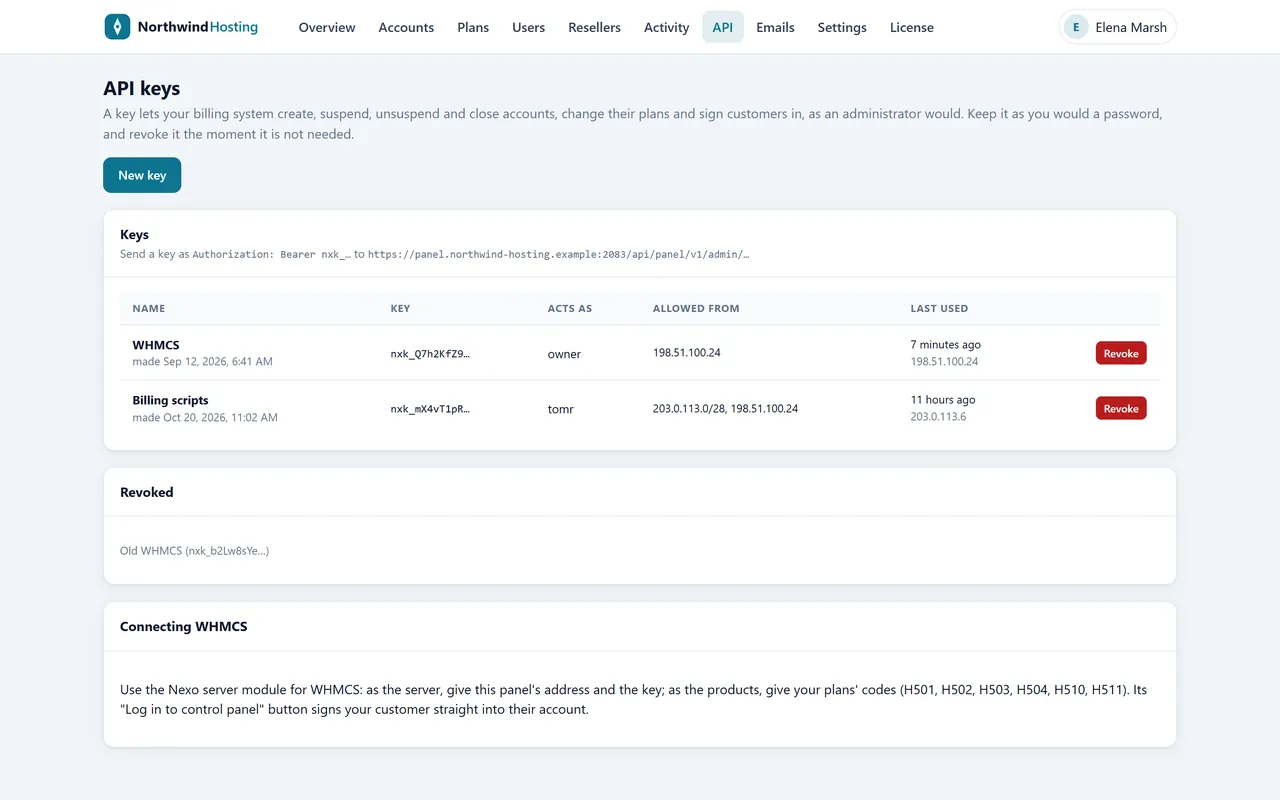
- Uniquement des clés, jamais de mots de passe, chaque clé nommée et renommable : SFTP limité à l’espace personnel, ou un shell restreint dans le même bac à sable que PHP. Les dépôts Git vivent dans le compte, publient une branche vers un site à chaque envoi, et affichent leur dernier commit et la date de leur dernier déploiement. Des jetons API à portée limitée, restreints aux adresses que le client désigne, atteignent le même compte depuis des scripts.
- Verrous et règles par site
- Dossiers protégés par mot de passe, un bloqueur d’IP, la protection anti-hotlink, des pages d’erreur personnalisées et l’affichage du contenu des répertoires activé ou désactivé, plus un certificat acheté ailleurs par le client, vérifié par rapport au nom du site avant son installation, et une page de démarrage publiée en un clic pendant la construction du site réel.
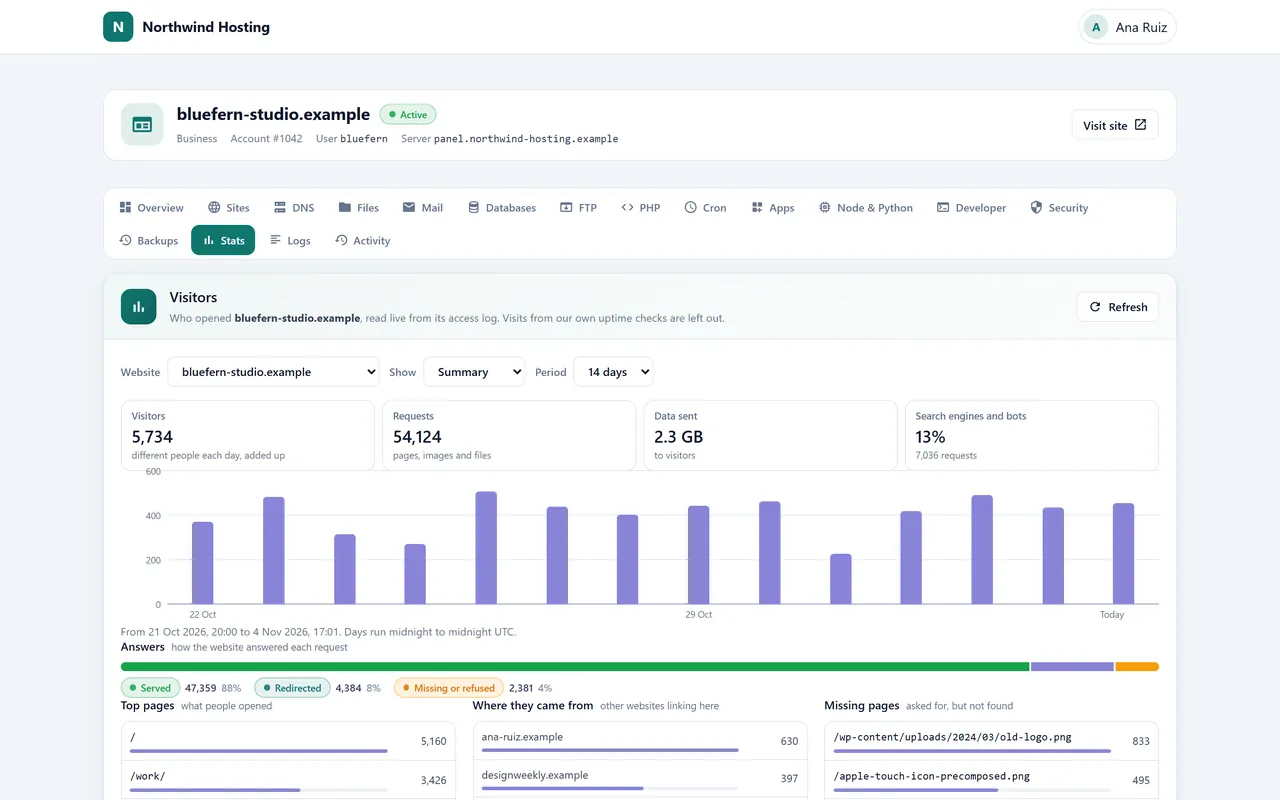
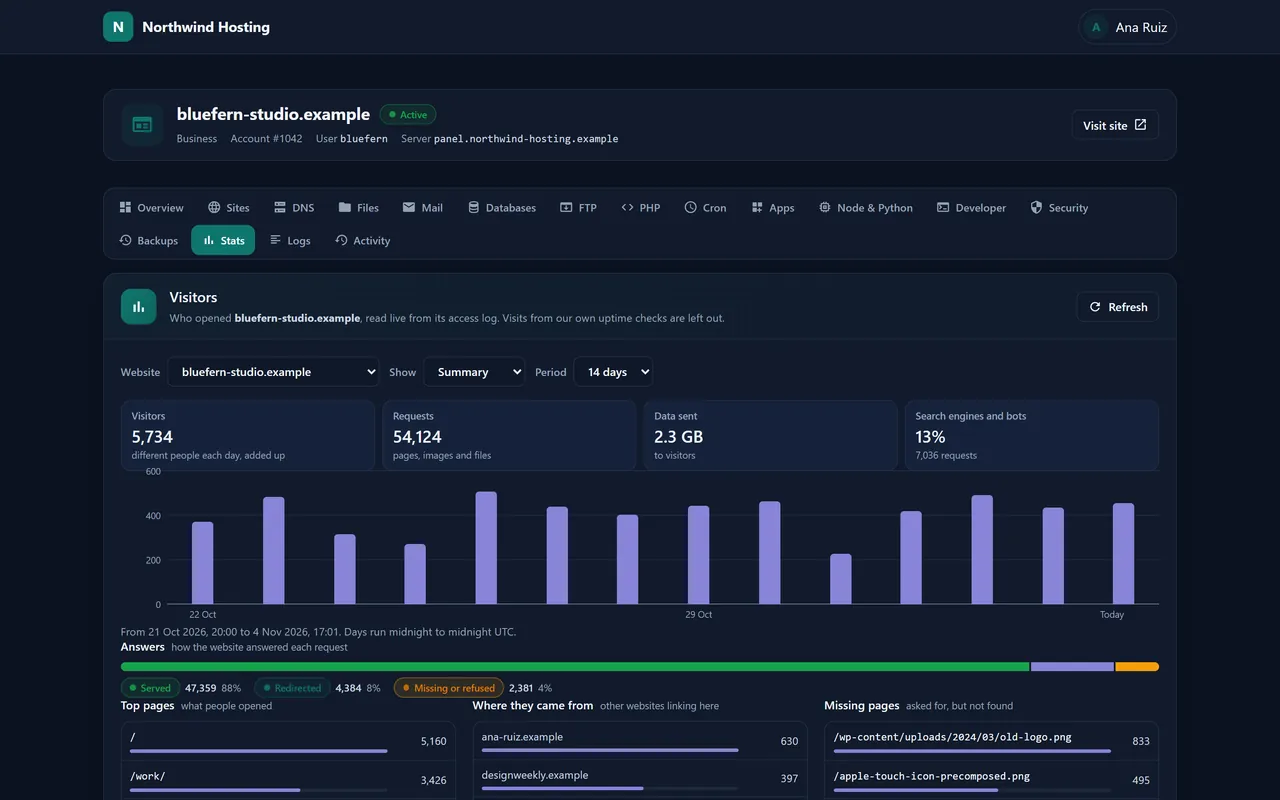
- Visiteurs et disponibilité
- Les visiteurs sont lus dans le journal propre du site, pour aujourd’hui ou jusqu’aux 14 derniers jours : pages, référents, pages manquantes, robots d’exploration et pays d’origine des visiteurs. Chaque site est vérifié de l’extérieur toutes les cinq minutes, avec son temps de réponse, l’expiration de son certificat et 30 jours d’incidents sur la même carte.
- Vitesse, avec Nexo Turbo
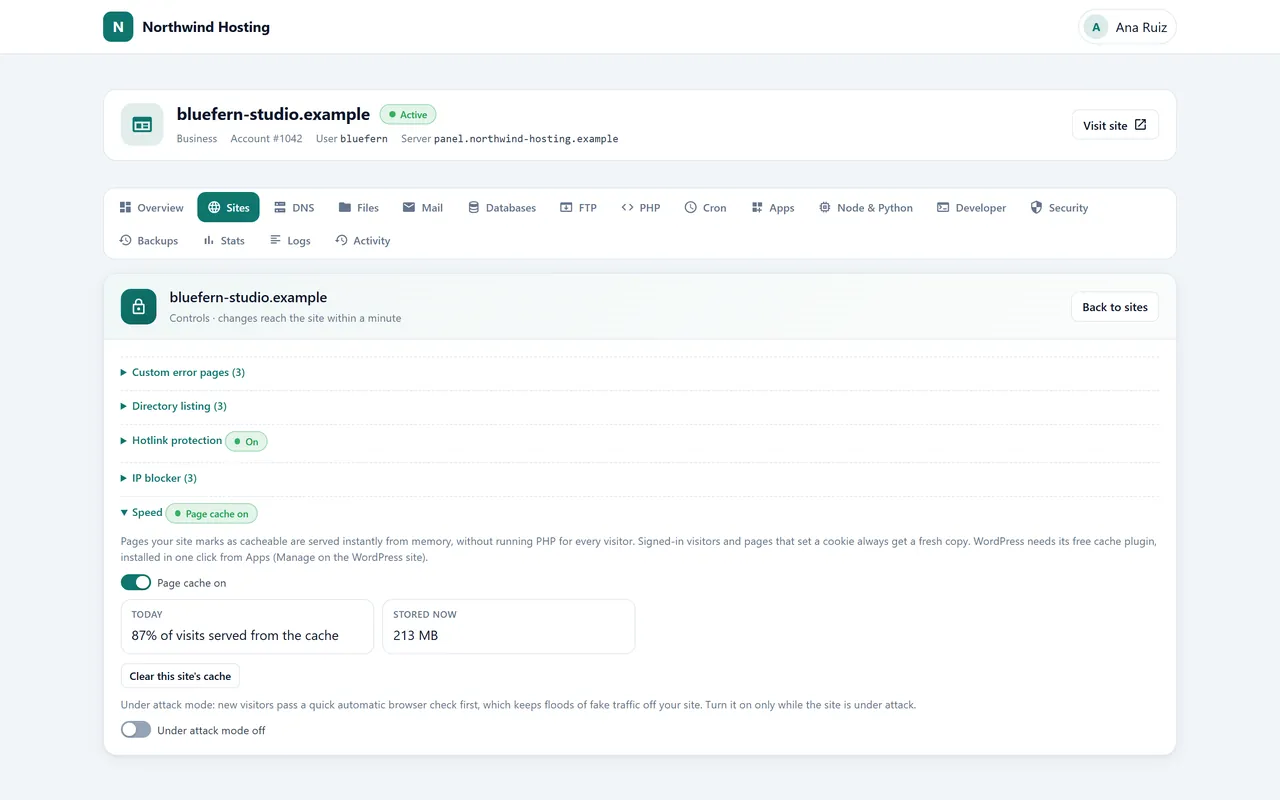
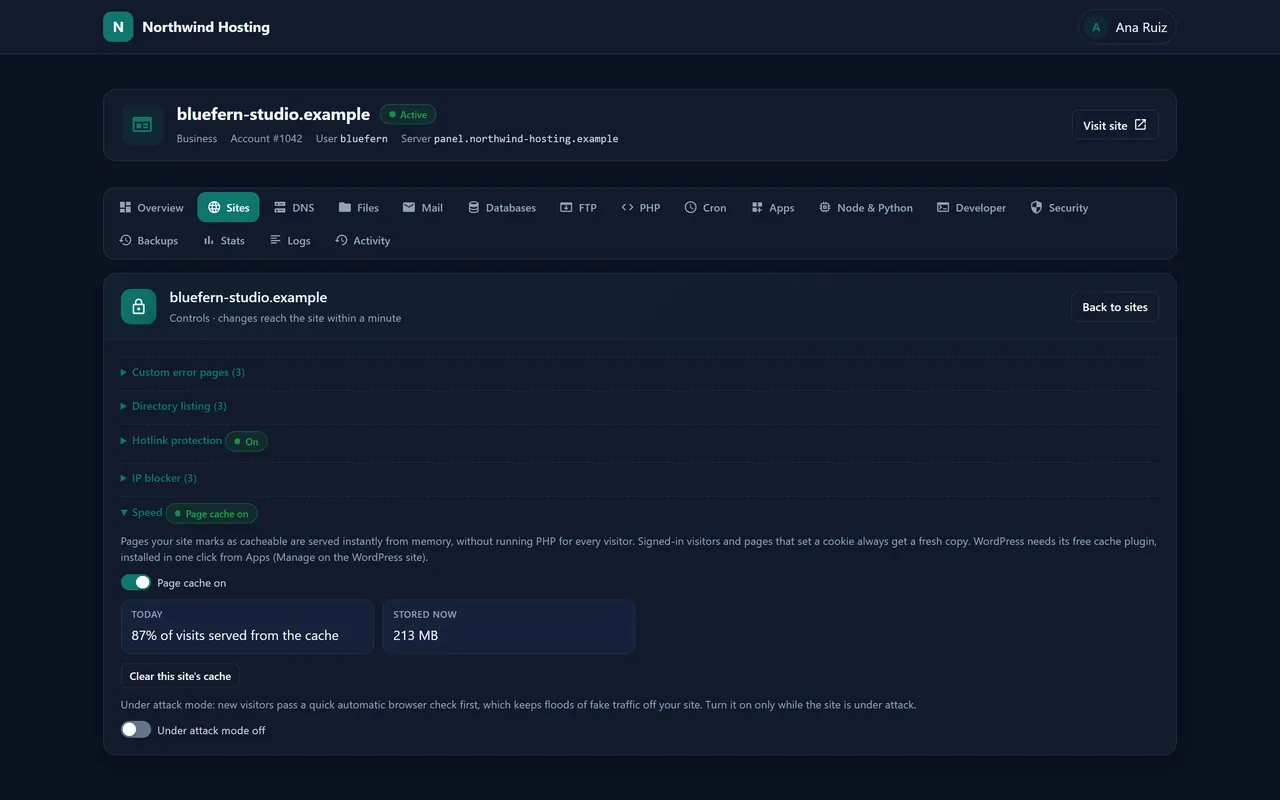
- Une fois que le propriétaire active Nexo Turbo, chaque site reçoit une section Vitesse : le cache de pages activé ou désactivé, le taux de succès du jour et son contenu, une purge en un clic, la vérification en cas d’attaque, et l’installation en un clic de l’extension de cache utilisée par WordPress pour piloter le cache.
- Messagerie, bases de données et DNS, plus loin
- Réponses automatiques et filtres par boîte aux lettres, un score anti-spam avec listes d’autorisation et de blocage, le routage par domaine, des boîtes aux lettres ajoutées en masse depuis un fichier CSV, MySQL distant depuis les adresses que le client désigne, des recherches DNS, une trace des serveurs qui répondent pour un domaine, des tracés de route, et qui est connecté en FTP en ce moment.