- Aplicații cu un singur clic
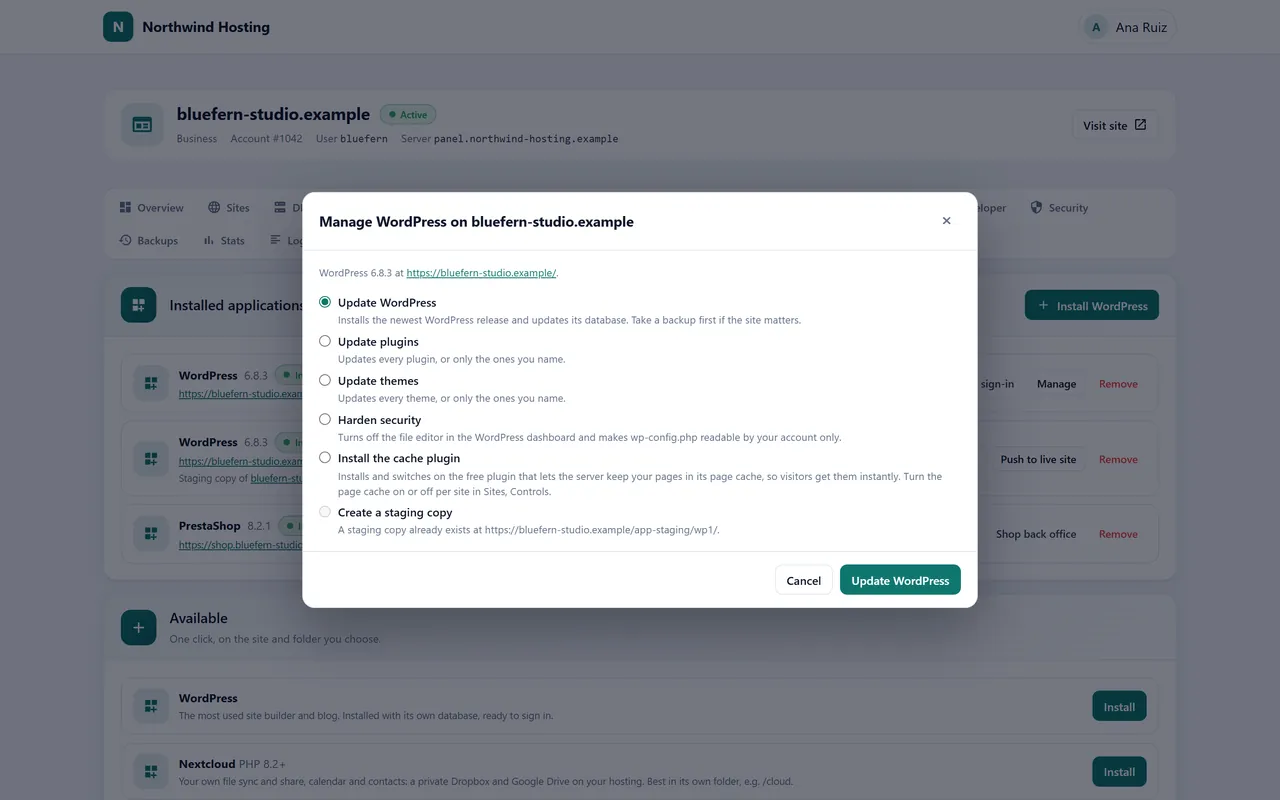
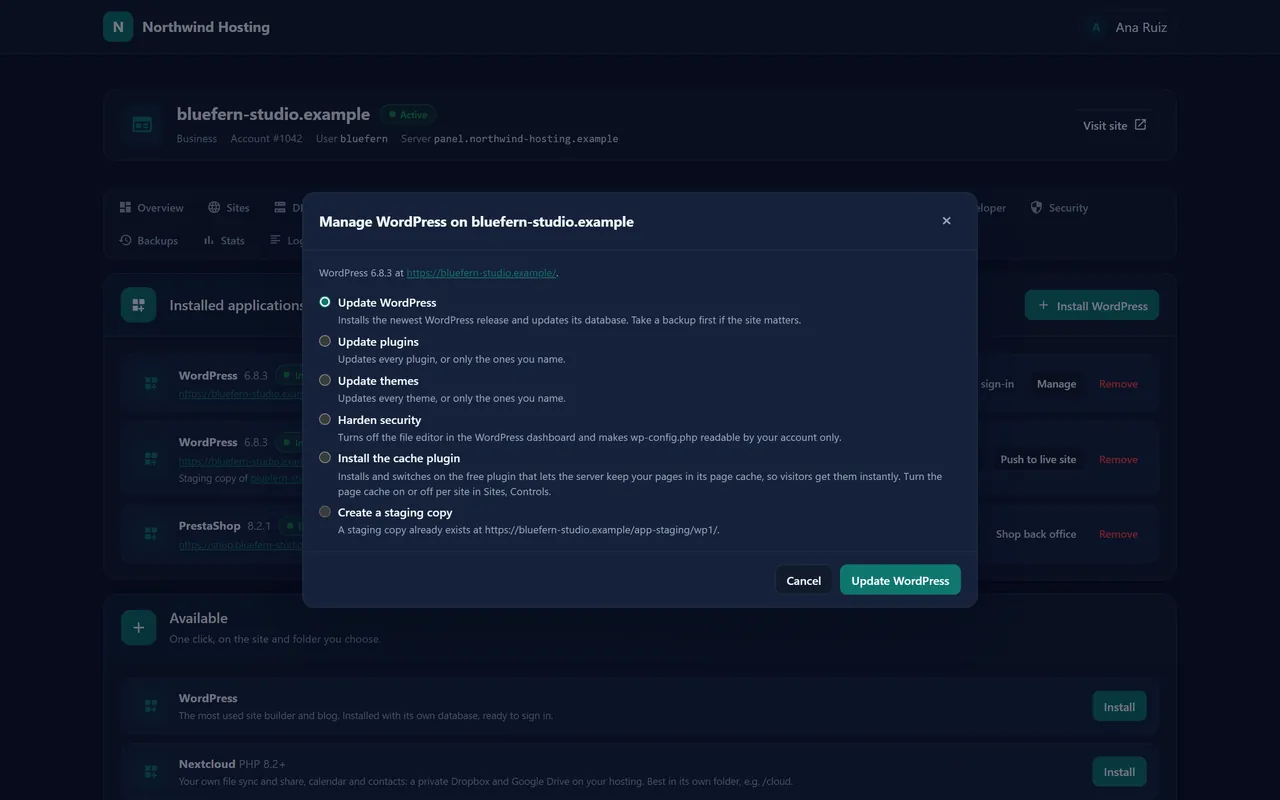
- WordPress, Nextcloud, Joomla, Drupal, PrestaShop și Laravel, instalate cu baza lor de date într-un singur pas. Site-urile WordPress primesc actualizări de nucleu, pluginuri și teme, securizare, autentificare de administrator fără parolă și o copie de staging pentru a testa modificările, publicată live când este gata, cu baza de date live salvată mai întâi. O aplicație de care clientul nu mai are nevoie se elimină cu un singur clic.
- Aplicații Node.js și Python
- Node.js 22, 24 sau 26 și Python 3.11 până la 3.14, fiecare aplicație un serviciu care rulează ca și contul dintr-un folder al spațiului său, menținut în funcțiune de systemd și servit la adresa site-ului, cu starea sa live în panou și un jurnal propriu. Setările secrete precum cheile API sunt stocate criptat și nu mai sunt afișate niciodată.
- SSH, SFTP și Git
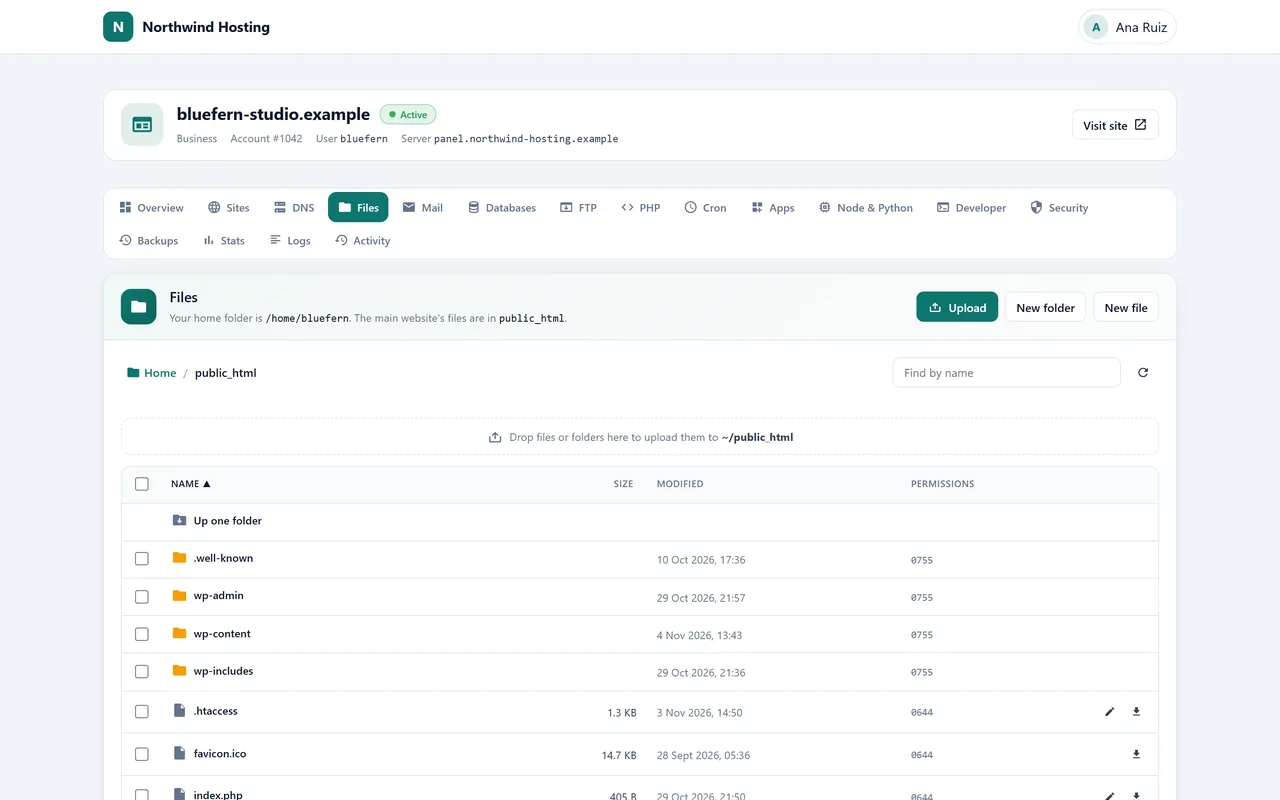
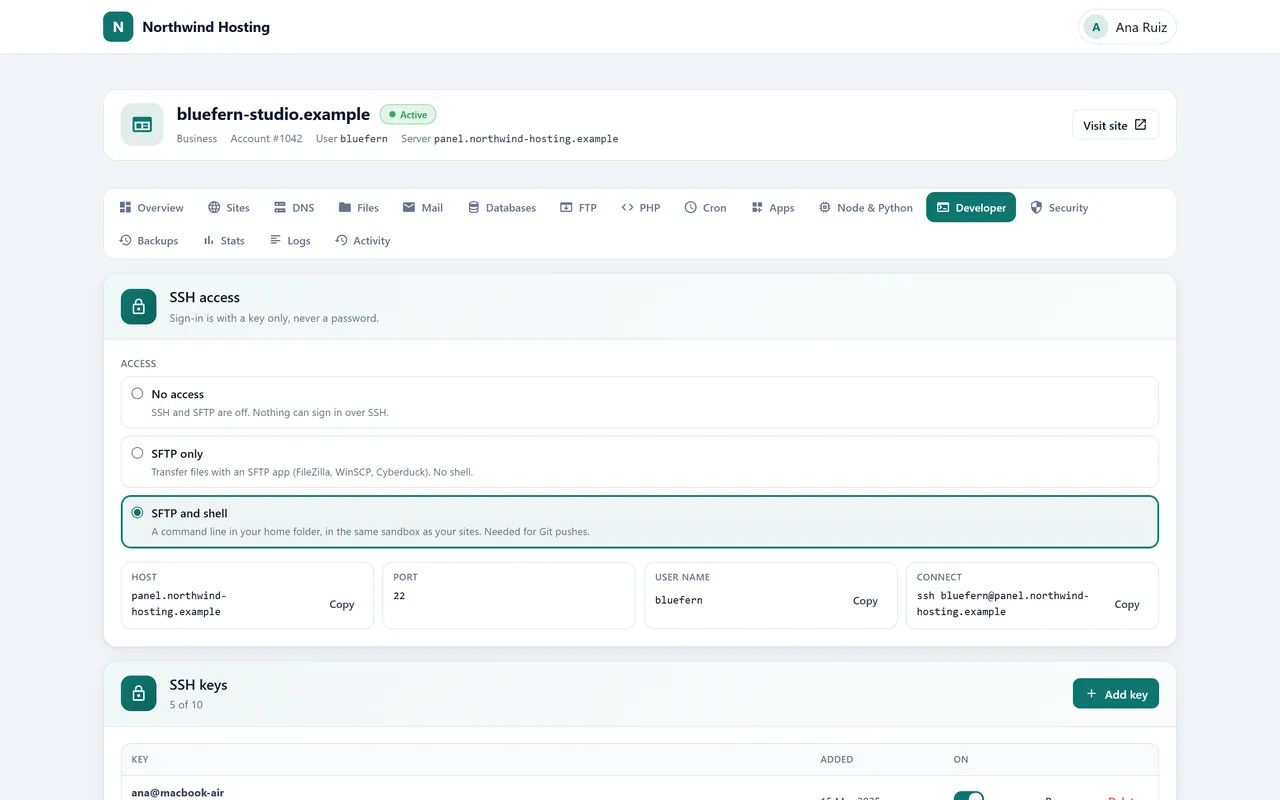
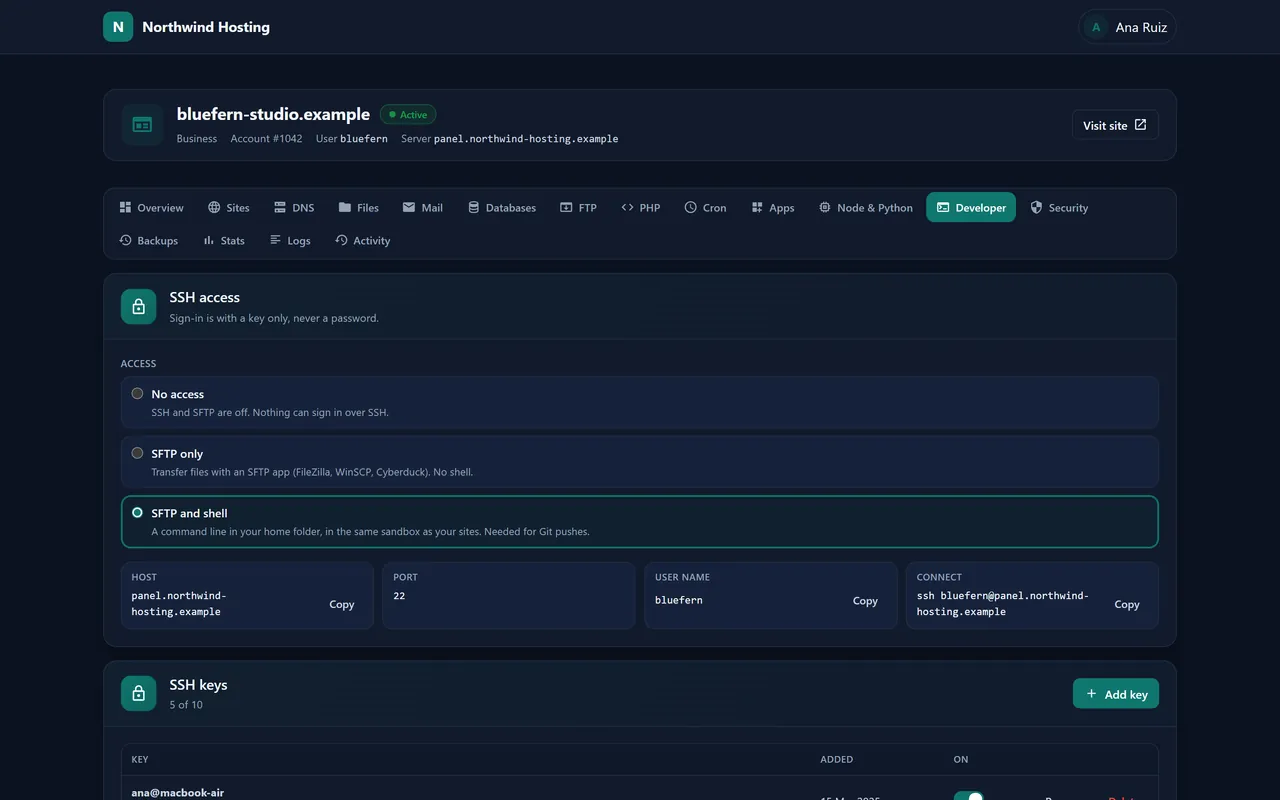
- Doar chei, niciodată parole, fiecare cheie numită și redenumibilă: SFTP blocat la spațiul home sau un shell restricționat în același sandbox ca PHP. Depozitele Git trăiesc în cont, publică o ramură pe un site la fiecare push și afișează ultimul commit și momentul ultimei implementări. Tokenuri API cu domeniu limitat, restricționate la adresele numite de client, ajung la același cont din scripturi.
- Blocări și reguli per site
- Foldere protejate prin parolă, un blocator de IP-uri, protecție hotlink, pagini de eroare personalizate și listarea directoarelor activată sau dezactivată, plus un certificat cumpărat de client din altă parte, verificat față de numele site-ului înainte de instalare, și o pagină de pornire publicată cu un singur clic în timp ce site-ul real este construit.
- Vizitatori și disponibilitate
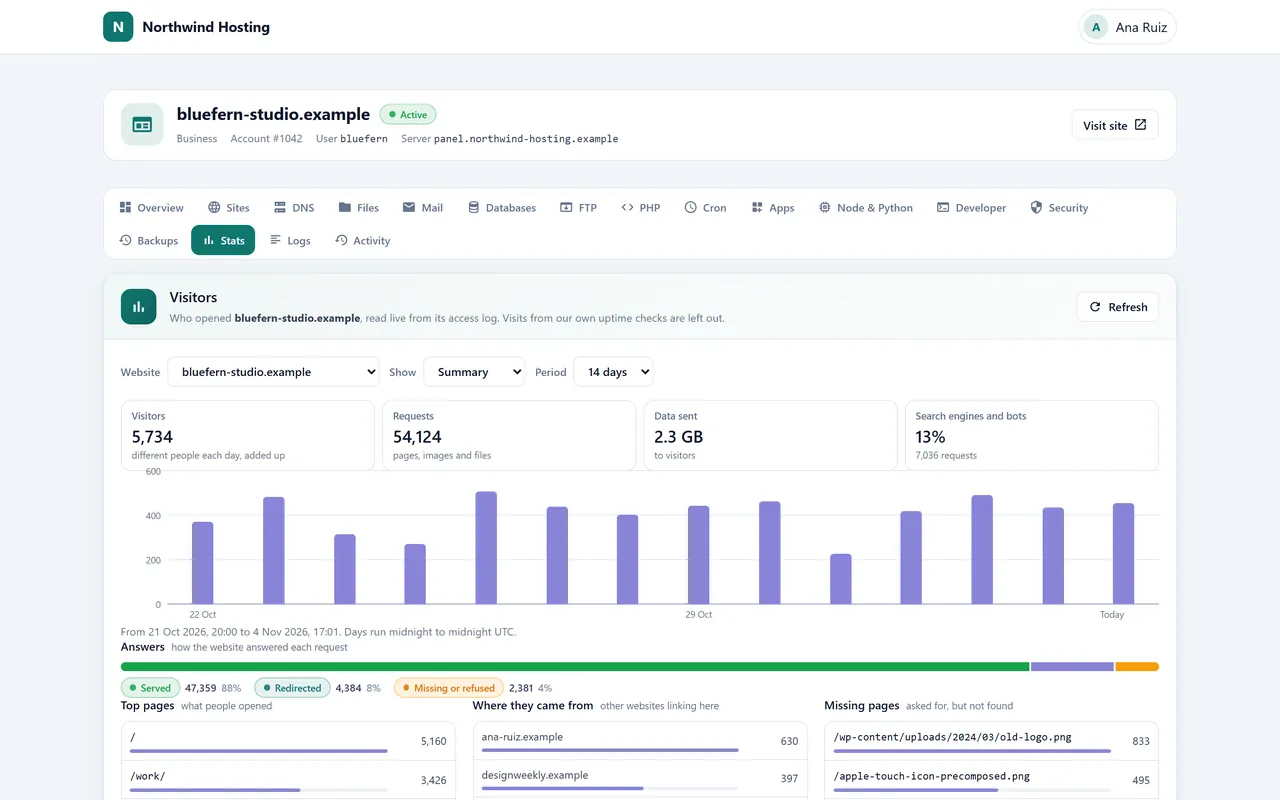
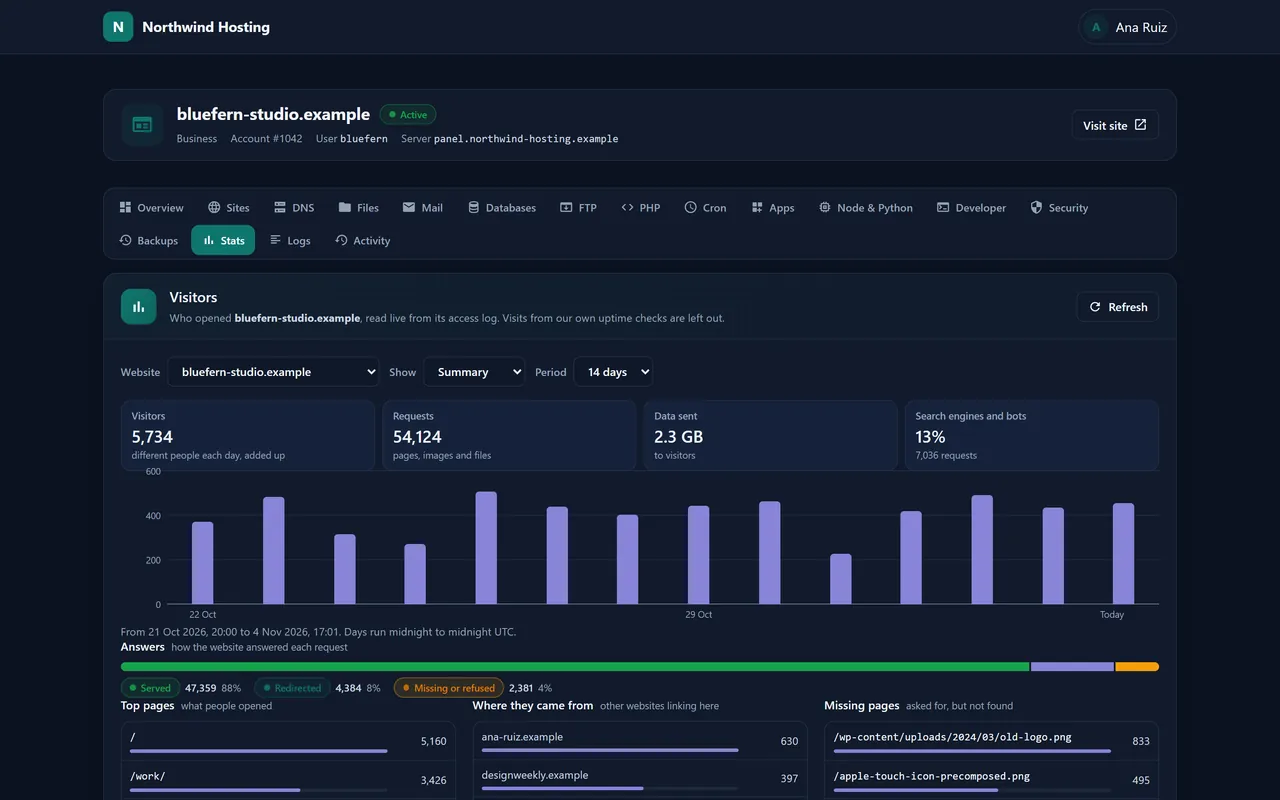
- Vizitatorii sunt citiți din jurnalul propriu al site-ului, pentru azi sau până la ultimele 14 zile: pagini, referințe, pagini lipsă, crawlere și țările din care provin vizitatorii. Fiecare site este verificat din exterior la fiecare cinci minute, cu timpul său de răspuns, expirarea certificatului și 30 de zile de incidente pe același card.
- Viteză, cu Nexo Turbo
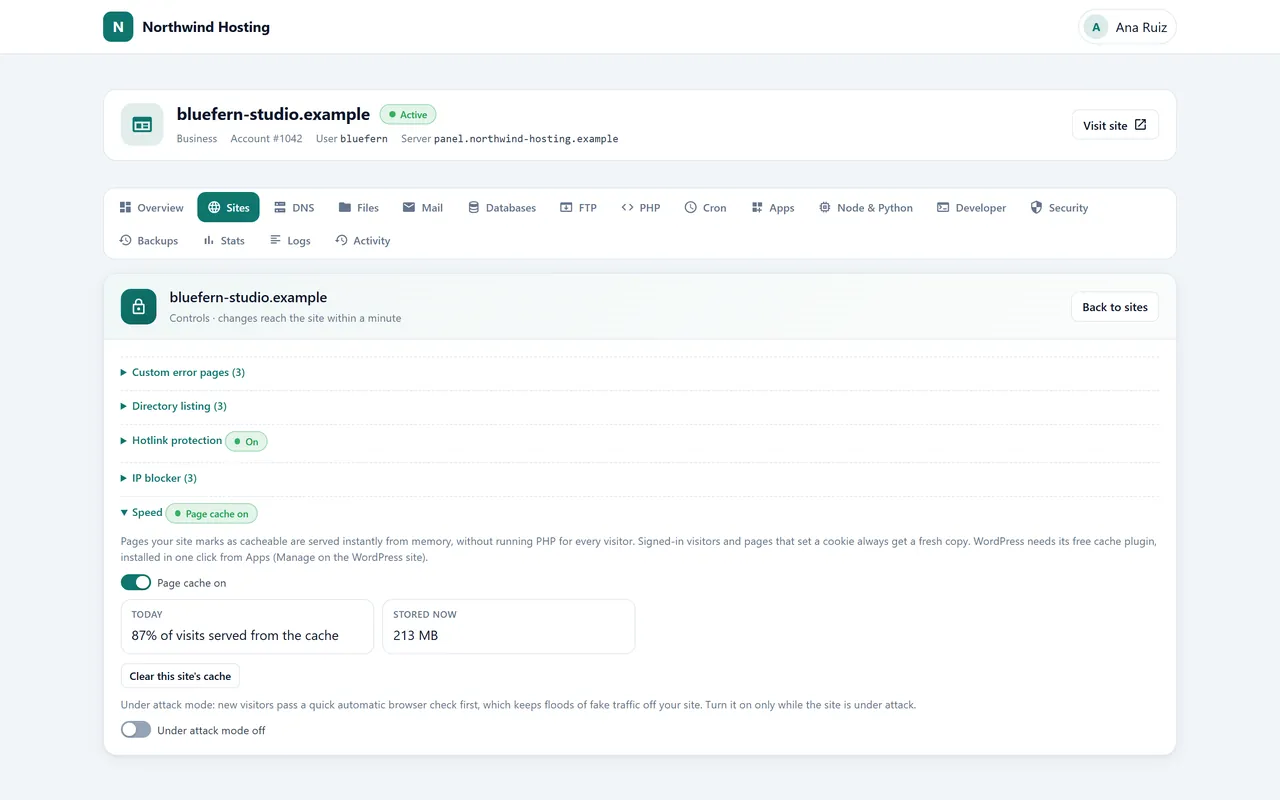
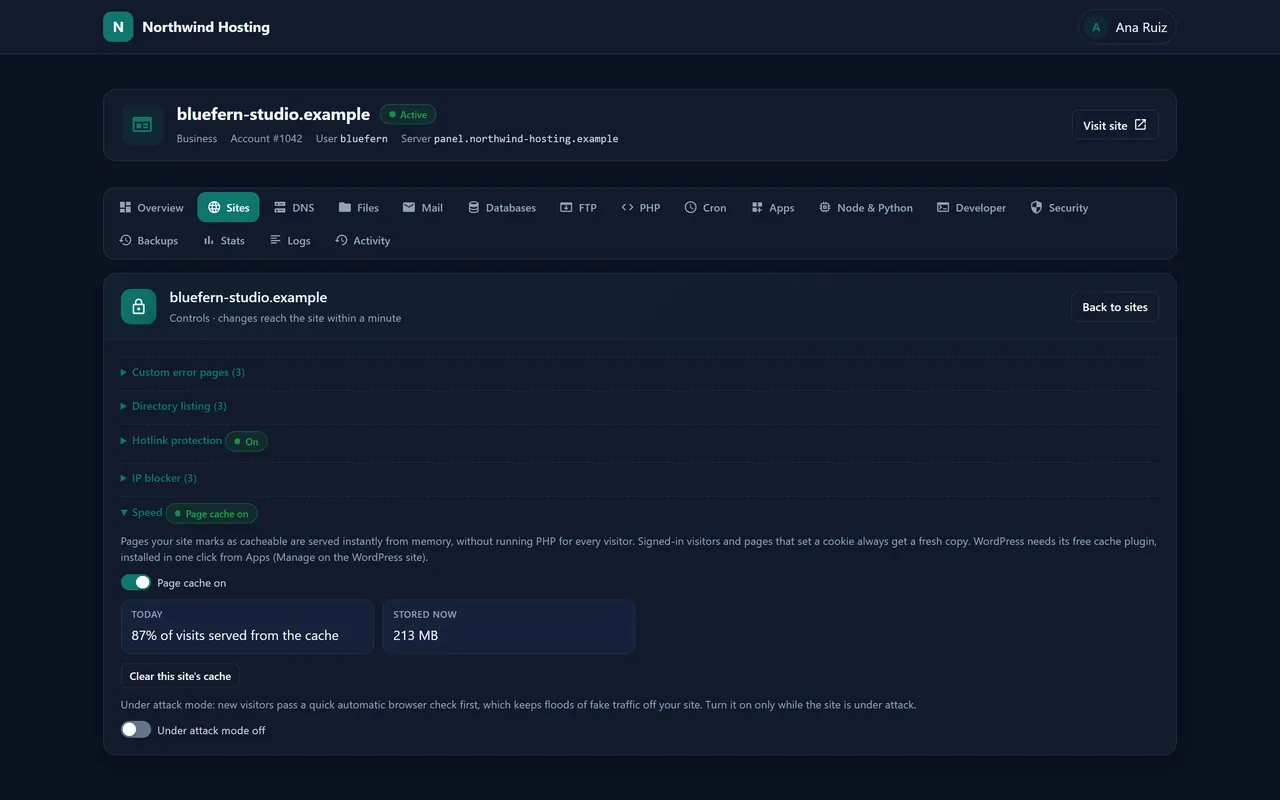
- Odată ce proprietarul activează Nexo Turbo, fiecare site primește o secțiune Viteză: cache-ul de pagină activat sau dezactivat, rata de accesări de azi și ce conține, o golire cu un singur clic, verificarea sub atac și instalarea cu un singur clic a pluginului de cache pe care WordPress îl folosește pentru a alimenta cache-ul.
- E-mail, baze de date și DNS, mai departe
- Răspunsuri automate și filtre per căsuță poștală, un scor de spam cu liste de permisiuni și blocare, rutare per domeniu, căsuțe poștale adăugate în masă dintr-un fișier CSV, MySQL la distanță de la adresele numite de client, interogări DNS, o urmă a serverelor care răspund pentru un domeniu, urme de rută și cine este conectat prin FTP chiar acum.