- Aplicaciones en un clic
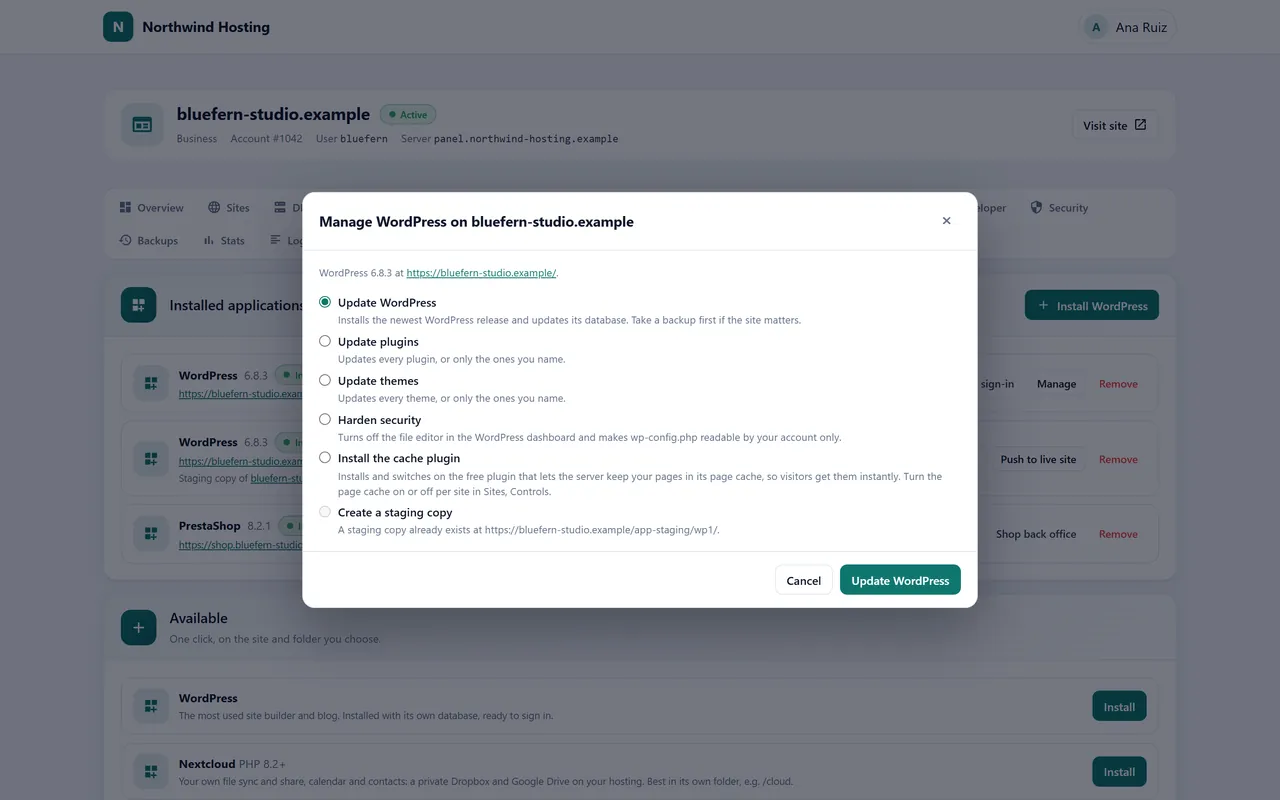
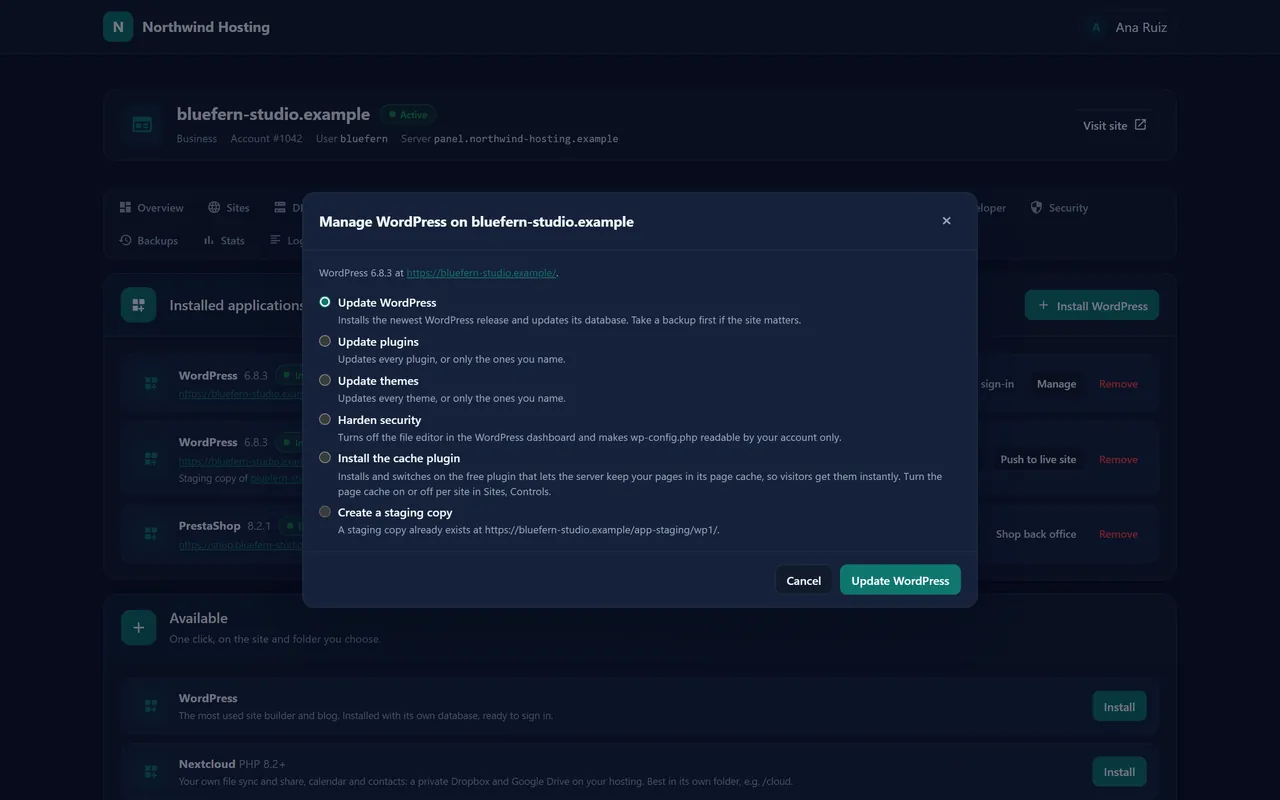
- WordPress, Nextcloud, Joomla, Drupal, PrestaShop y Laravel, instalados con su base de datos en un solo paso. Los sitios de WordPress reciben actualizaciones del núcleo, plugins y temas, refuerzo de seguridad, un inicio de sesión de administrador sin contraseña y una copia de pruebas para probar cambios, que se publica en vivo cuando está lista, guardando antes la base de datos en producción. Una aplicación que el cliente ya no quiere se elimina con un clic.
- Aplicaciones Node.js y Python
- Node.js 22, 24 o 26 y Python 3.11 a 3.14, cada aplicación como un servicio que se ejecuta como la cuenta desde una carpeta de su home, mantenido en funcionamiento por systemd y servido en la dirección del sitio, con su estado en vivo en el panel y un registro propio. Los ajustes secretos, como las claves de API, se almacenan cifrados y nunca se vuelven a mostrar.
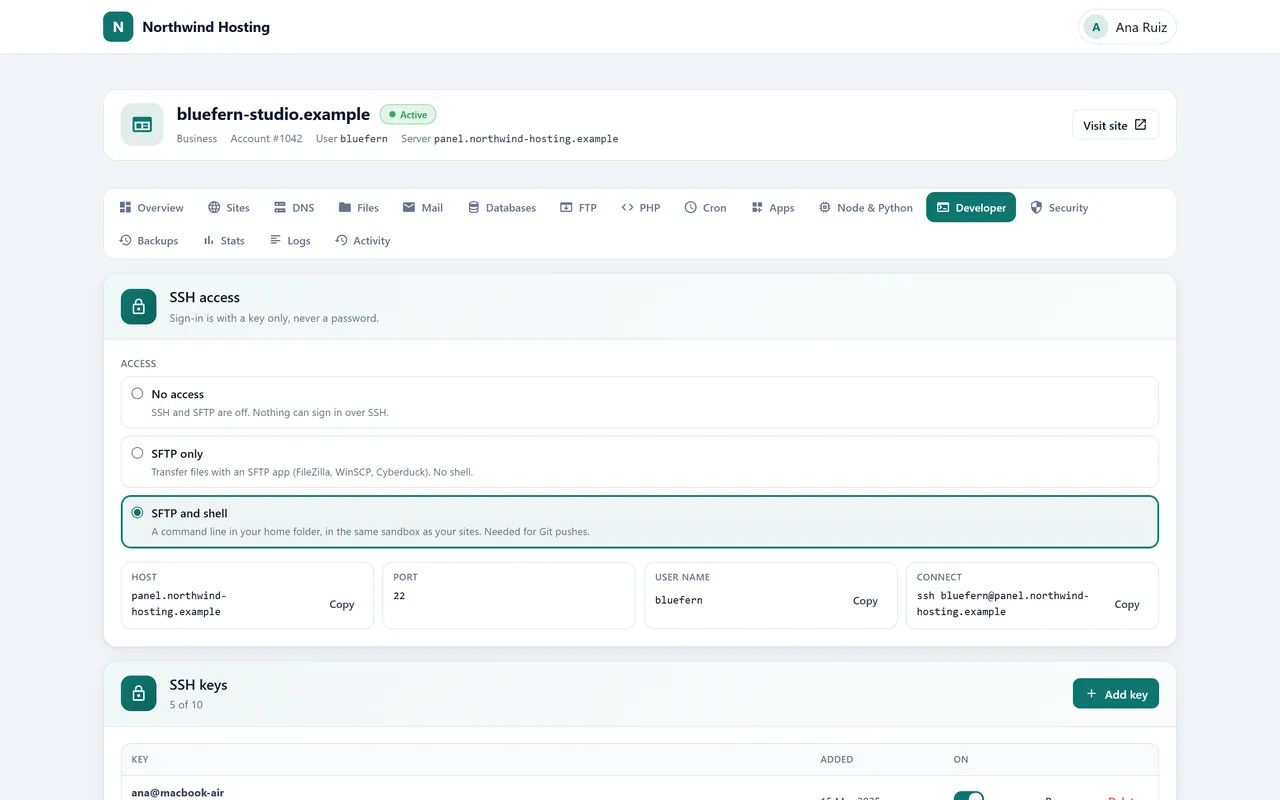
- SSH, SFTP y Git
- Solo claves, nunca contraseñas, cada clave con nombre y renombrable: SFTP limitado al home, o una shell restringida en el mismo entorno aislado que PHP. Los repositorios Git viven en la cuenta, publican una rama en un sitio con cada push y muestran su último commit y cuándo se desplegó por última vez. Los tokens de API con alcance limitado, restringidos a las direcciones que el cliente indique, llegan a la misma cuenta desde scripts.
- Bloqueos y reglas por sitio
- Carpetas protegidas con contraseña, un bloqueador de IP, protección de enlaces directos, páginas de error personalizadas y listado de directorios activado o desactivado, además de un certificado que el cliente compró en otro lugar, verificado contra el nombre del sitio antes de instalarse, y una página de presentación publicada con un clic mientras se construye el sitio real.
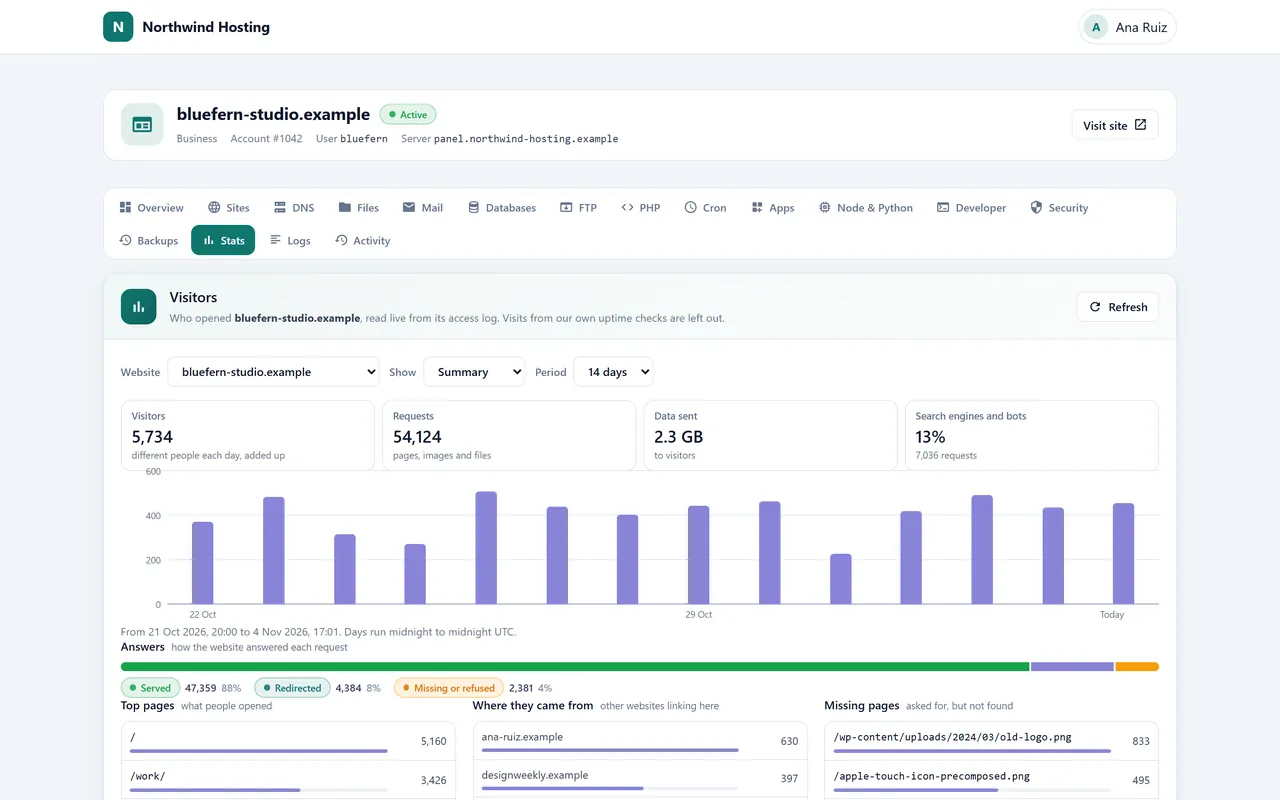
- Visitantes y tiempo de actividad
- Los visitantes se leen del propio registro del sitio, para hoy o hasta los últimos 14 días: páginas, referentes, páginas no encontradas, rastreadores y los países de donde provienen los visitantes. Cada sitio se comprueba desde fuera cada cinco minutos, con su tiempo de respuesta, la caducidad de su certificado y 30 días de incidentes en la misma tarjeta.
- Velocidad, con Nexo Turbo
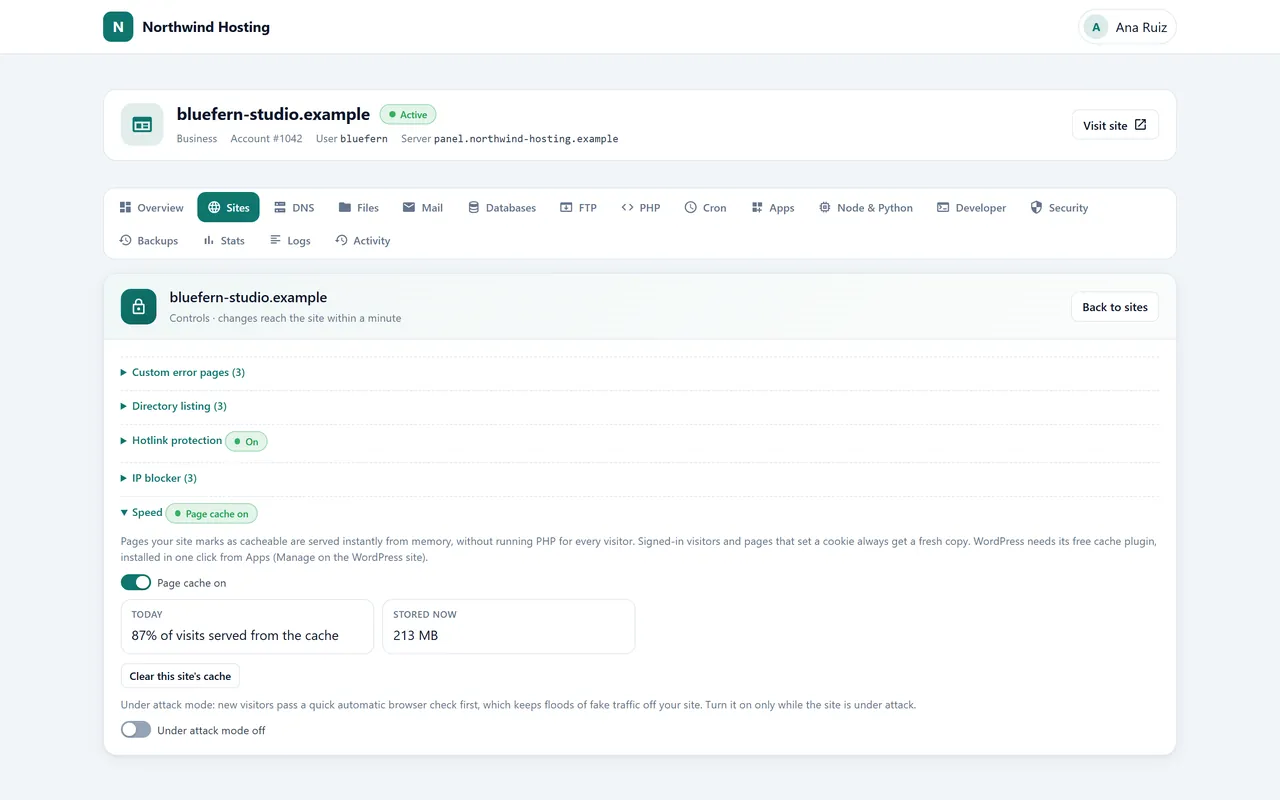
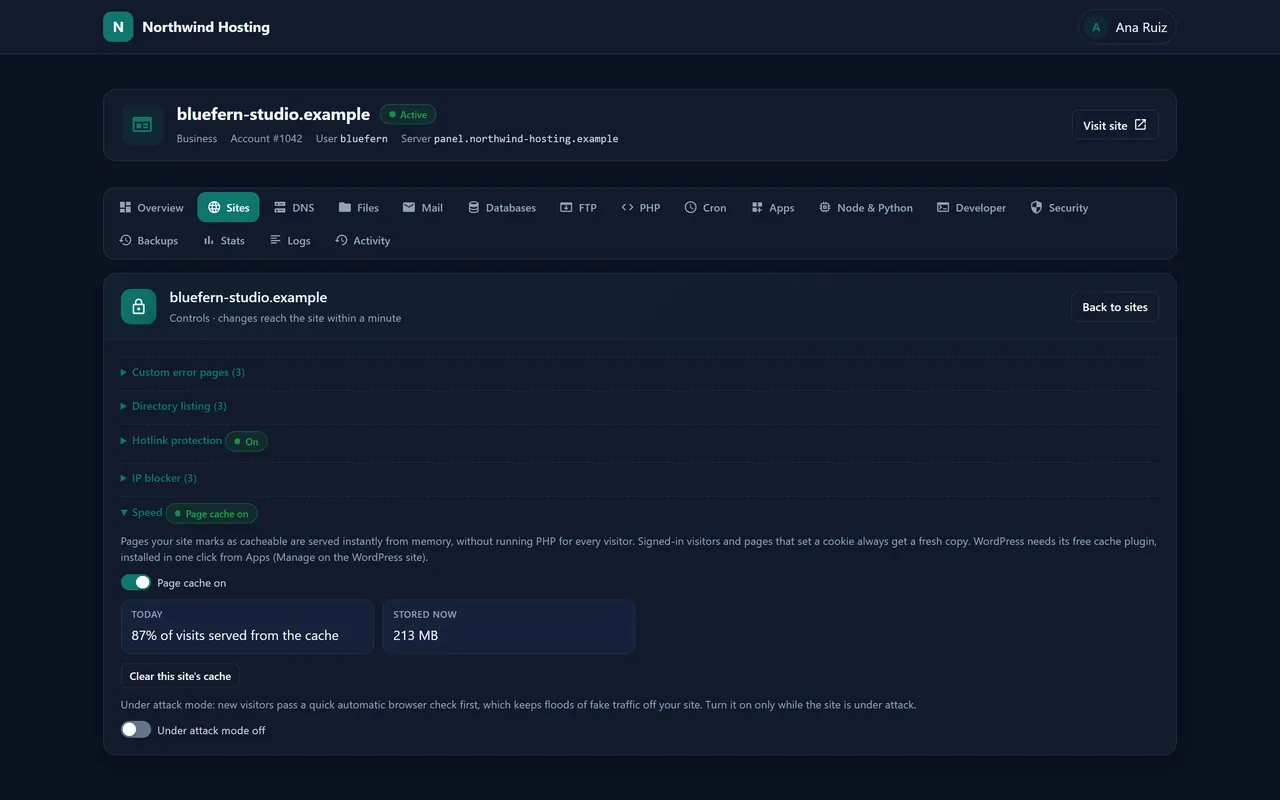
- Una vez que el propietario activa Nexo Turbo, cada sitio obtiene una sección de Velocidad: la caché de páginas activada o desactivada, la tasa de aciertos de hoy y lo que contiene, un purgado con un clic, la comprobación bajo ataque y una instalación en un clic del plugin de caché que WordPress usa para gestionar la caché.
- Correo, bases de datos y DNS, más allá
- Respuestas automáticas y filtros por buzón, una puntuación de spam con listas de permitidos y bloqueados, enrutamiento por dominio, buzones añadidos en lote desde un archivo CSV, MySQL remoto desde direcciones que el cliente indique, consultas DNS, un rastreo de qué servidores responden por un dominio, trazas de ruta y quién está conectado por FTP ahora mismo.