- Aplikacje jednym kliknięciem
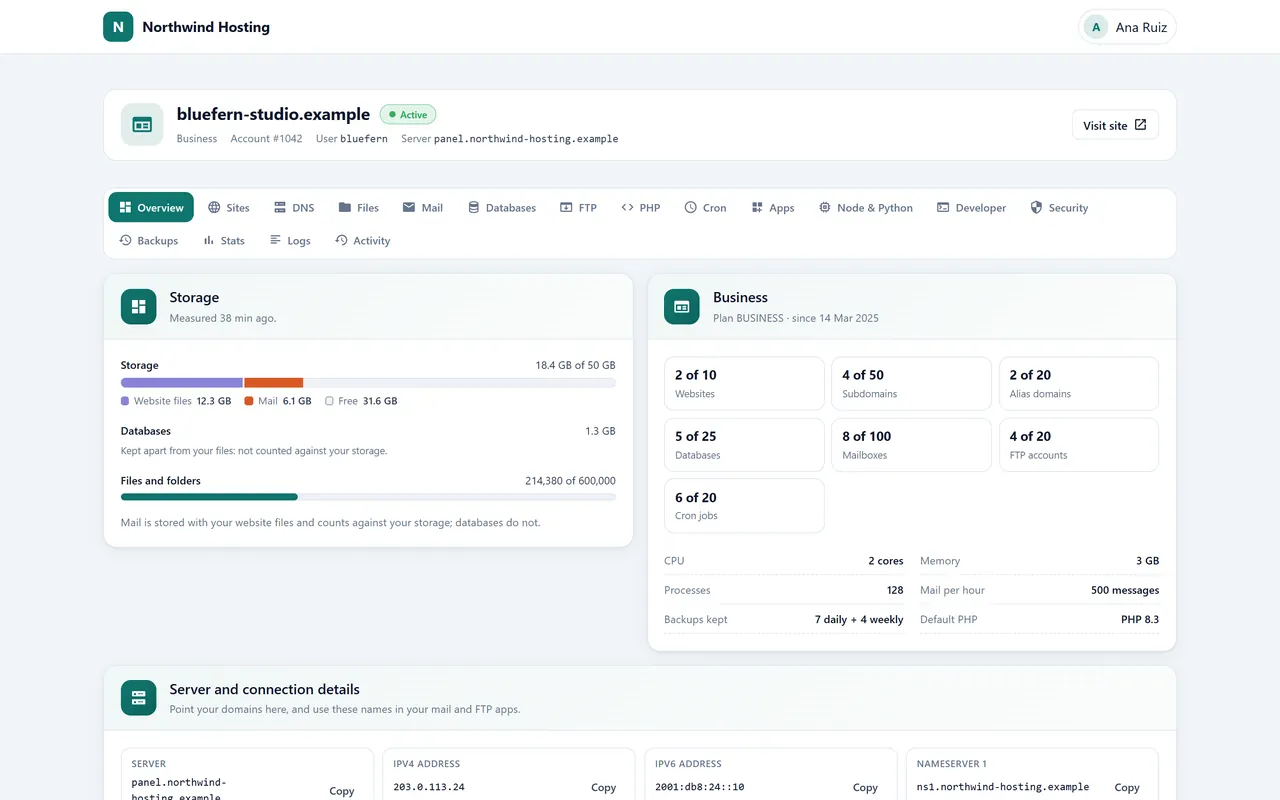
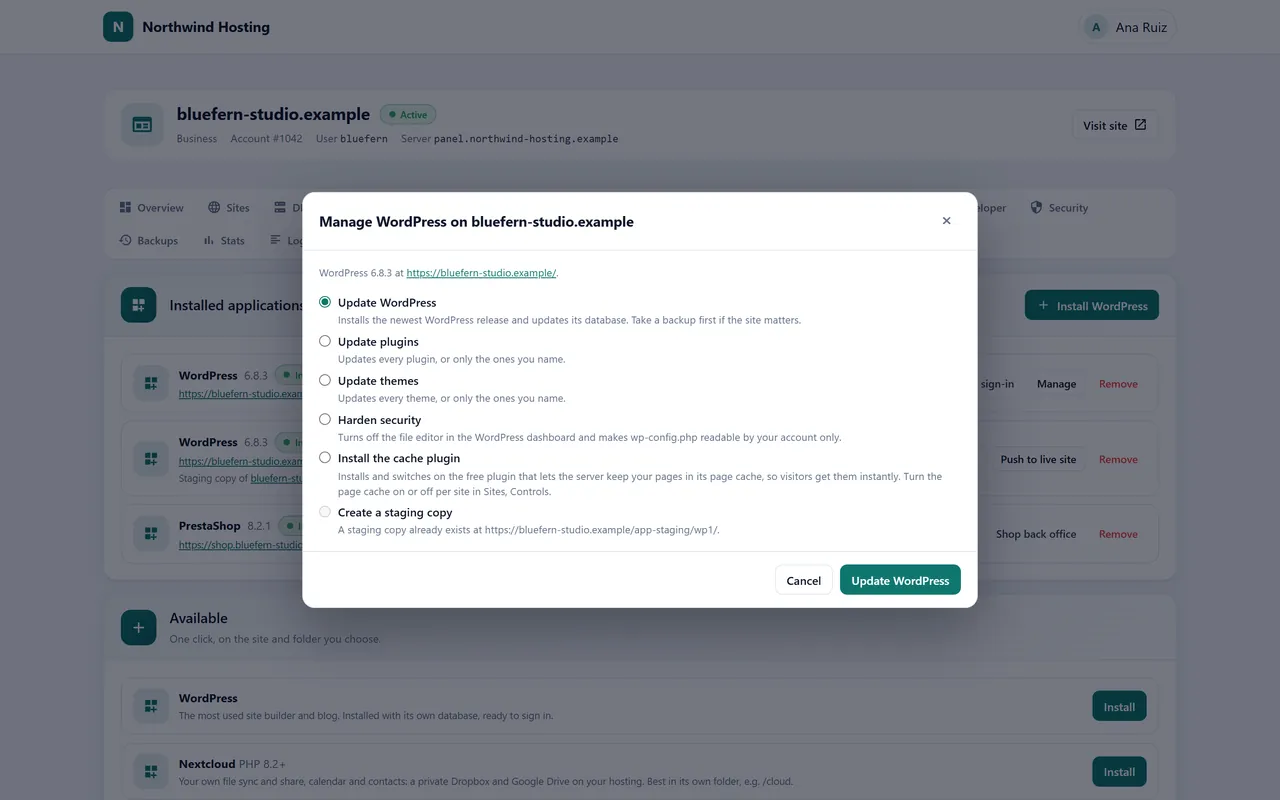
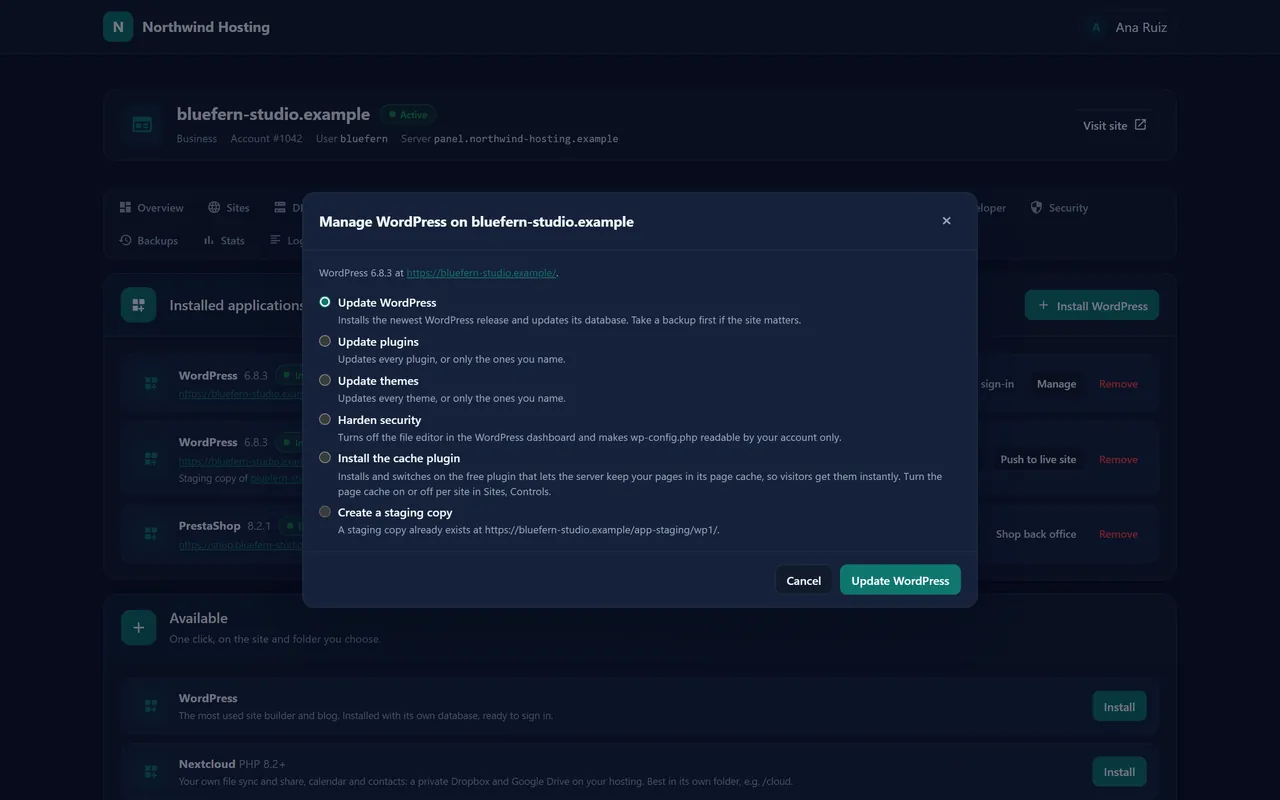
- WordPress, Nextcloud, Joomla, Drupal, PrestaShop i Laravel, instalowane wraz z bazą danych w jednym kroku. Strony WordPress otrzymują aktualizacje rdzenia, wtyczek i motywów, wzmocnienie zabezpieczeń, logowanie administratora bez hasła oraz kopię stagingową do testowania zmian, wdrażaną na produkcję, gdy jest gotowa, z wcześniejszym zapisem bazy produkcyjnej. Aplikacja, której klient już nie chce, znika jednym kliknięciem.
- Aplikacje Node.js i Python
- Node.js 22, 24 lub 26 oraz Python od 3.11 do 3.14, każda aplikacja jako usługa działająca w ramach konta z folderu w jego katalogu domowym, utrzymywana przy życiu przez systemd i udostępniana pod adresem strony, z bieżącym stanem w panelu i własnym dziennikiem zdarzeń. Poufne ustawienia, takie jak klucze API, są przechowywane zaszyfrowane i nigdy więcej nie są wyświetlane.
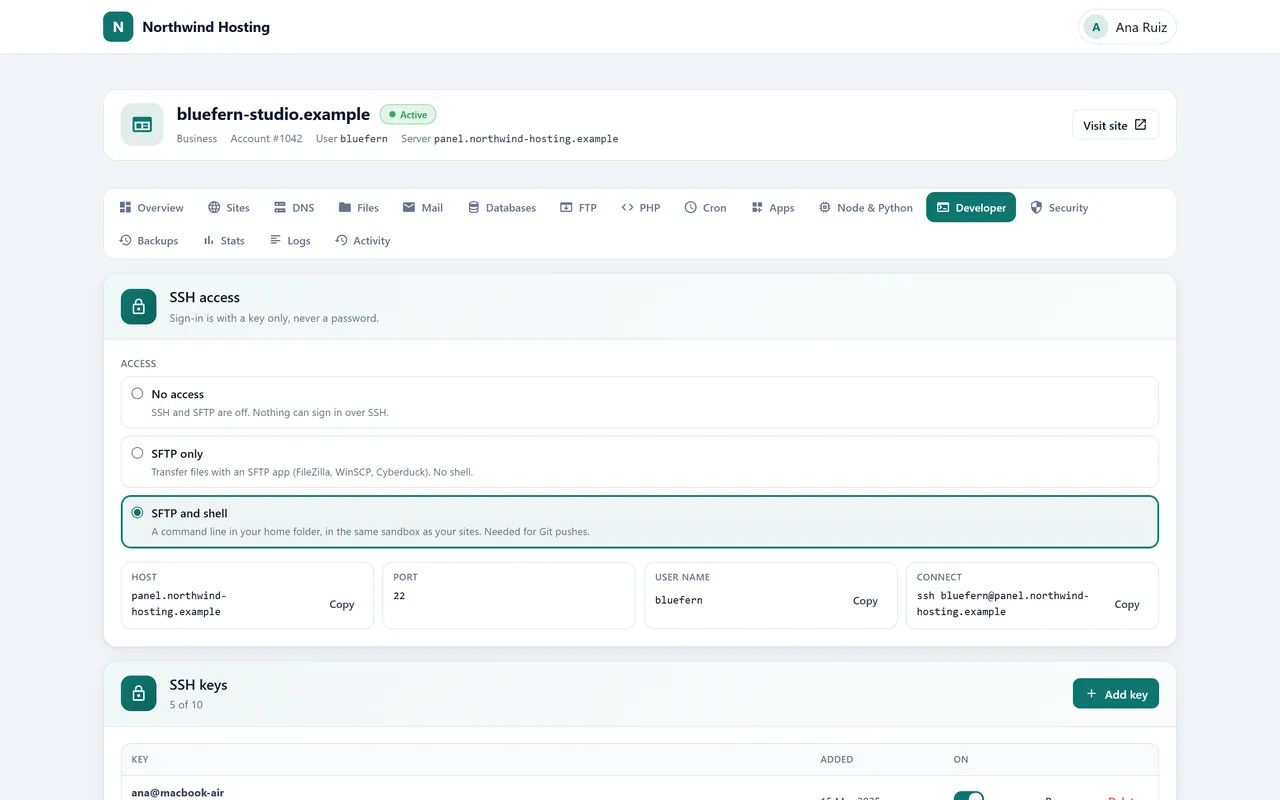
- SSH, SFTP i Git
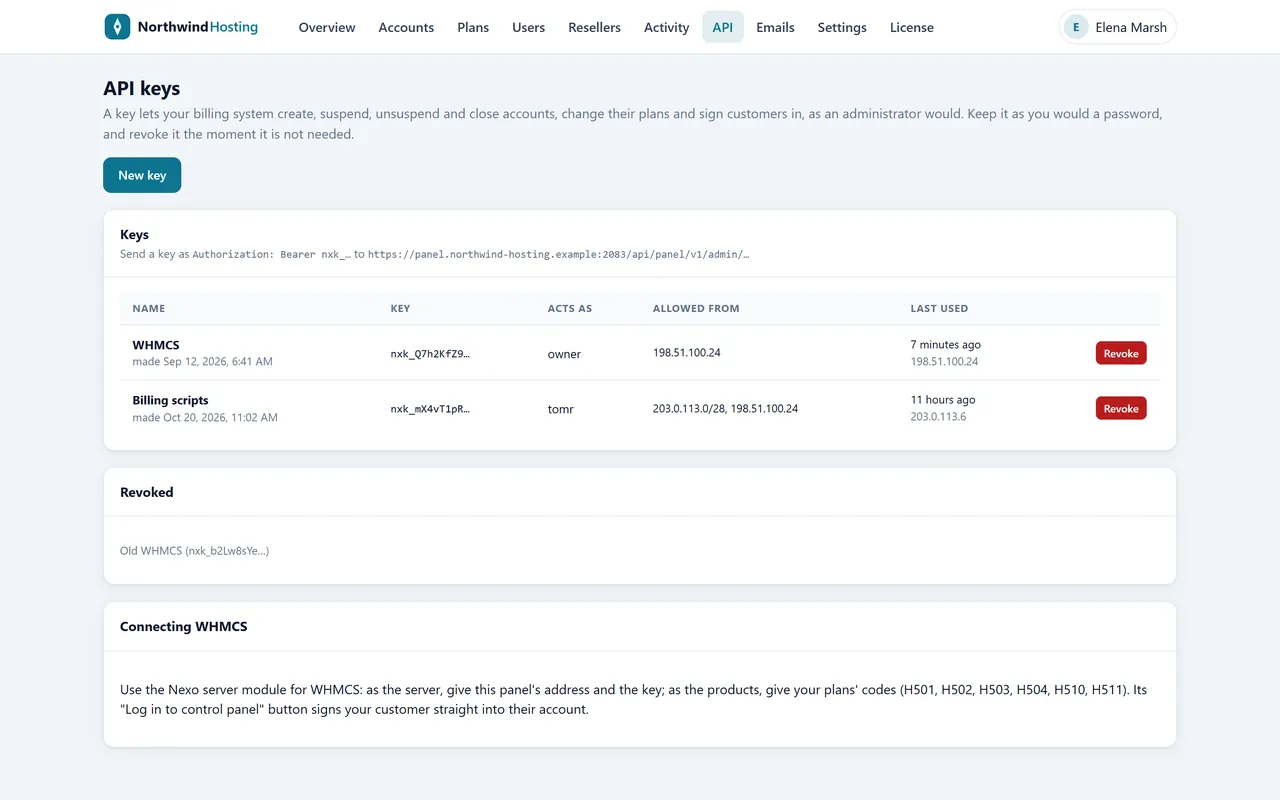
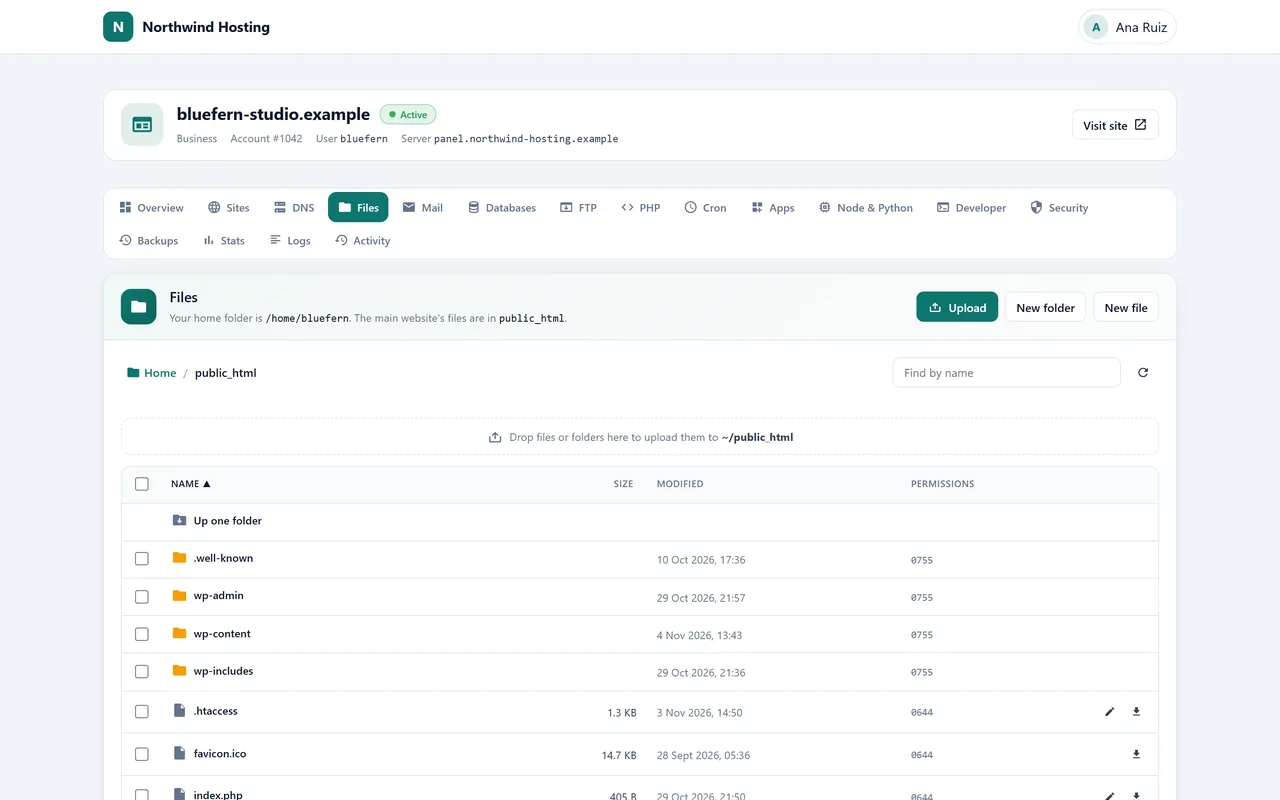
- Wyłącznie klucze, nigdy hasła, każdy klucz nazwany i z możliwością zmiany nazwy: SFTP ograniczone do katalogu domowego lub powłoka w klatce w tej samej piaskownicy co PHP. Repozytoria Git żyją na koncie, publikują gałąź na stronie przy każdym pushu i pokazują ostatni commit oraz czas ostatniego wdrożenia. Tokeny API o ograniczonym zakresie, przypisane do adresów wskazanych przez klienta, docierają do tego samego konta ze skryptów.
- Blokady i reguły dla każdej strony
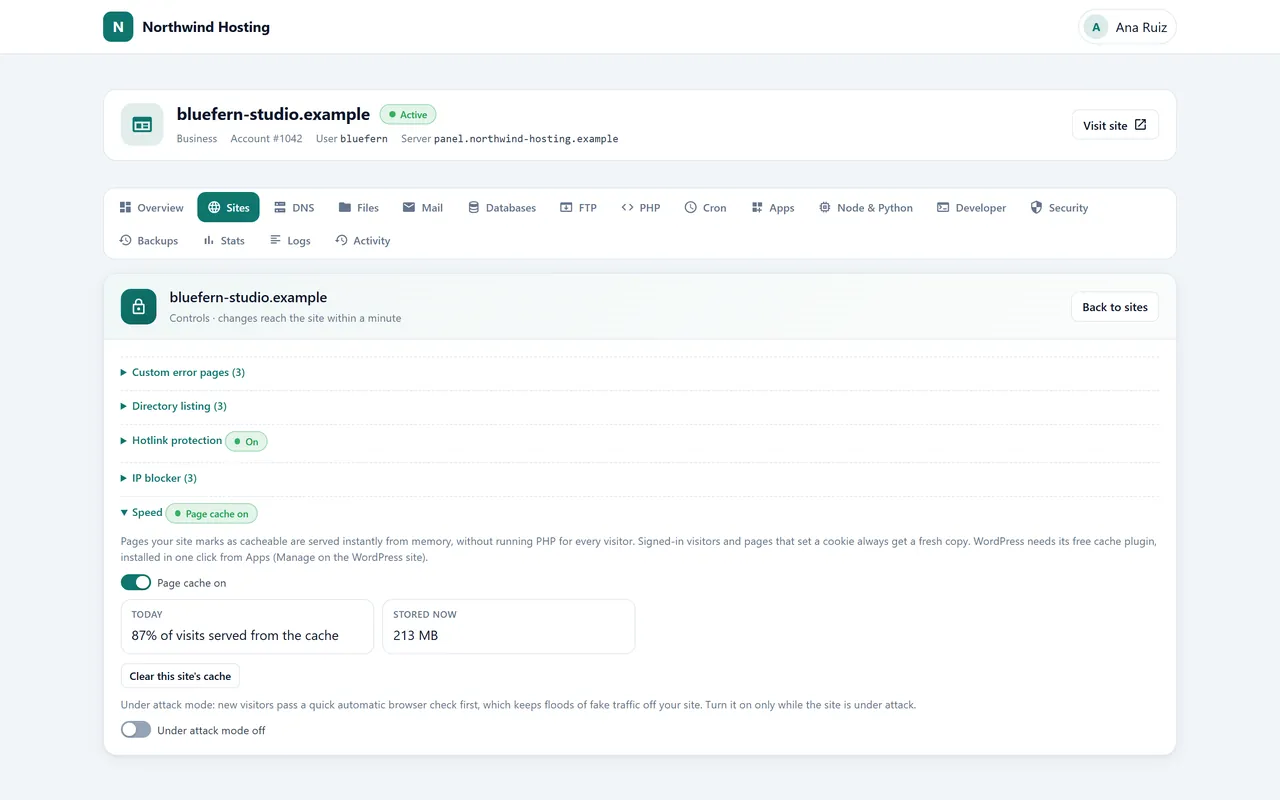
- Foldery chronione hasłem, blokada adresów IP, ochrona przed hotlinkami, niestandardowe strony błędów i włączanie lub wyłączanie listowania katalogów, a także certyfikat zakupiony przez klienta gdzie indziej, sprawdzany pod kątem nazwy strony przed instalacją, oraz strona startowa publikowana jednym kliknięciem, podczas gdy właściwa strona jest budowana.
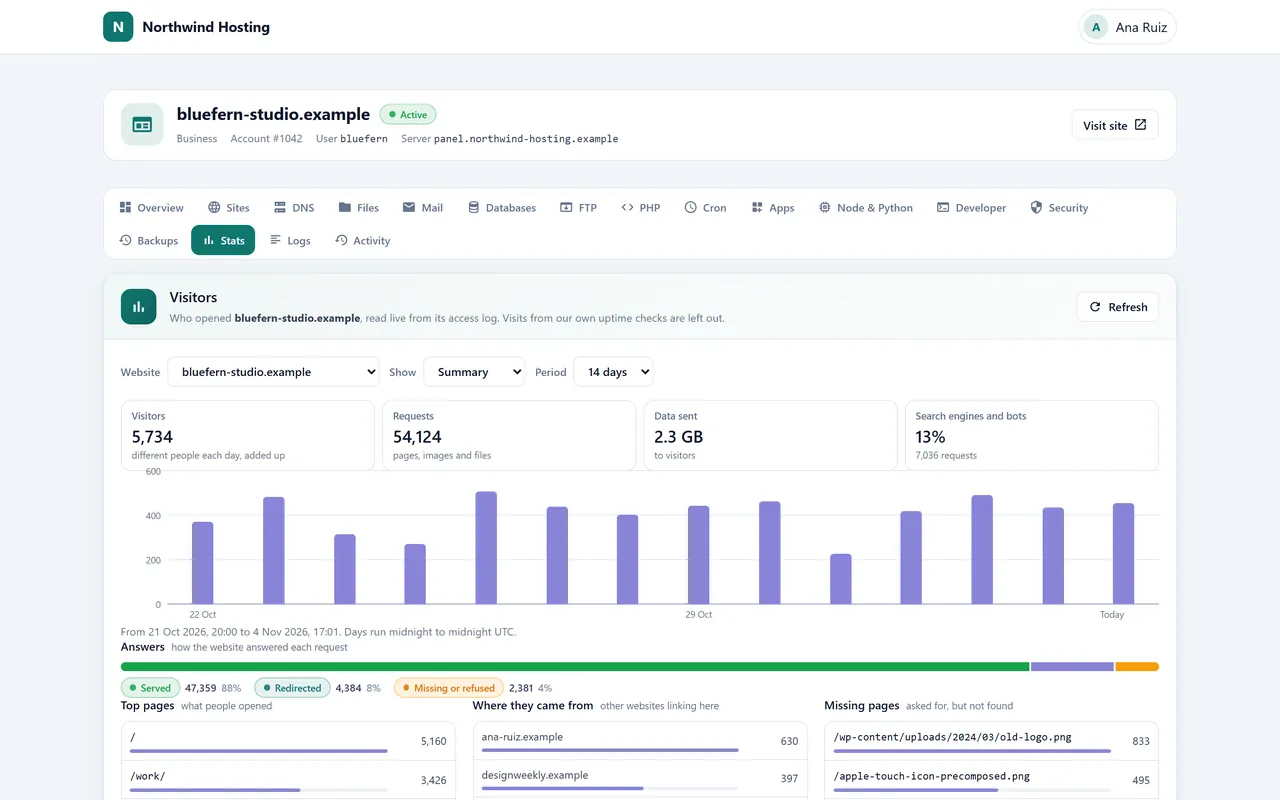
- Odwiedzający i czas działania
- Odwiedzający odczytywani z dziennika samej strony, za dziś lub do ostatnich 14 dni: strony, strony odsyłające, brakujące strony, roboty indeksujące i kraje, z których pochodzą odwiedzający. Każda strona jest sprawdzana z zewnątrz co pięć minut, z czasem odpowiedzi, datą wygaśnięcia certyfikatu i 30 dniami incydentów na tej samej karcie.
- Szybkość, z Nexo Turbo
- Gdy właściciel włączy Nexo Turbo, każda strona otrzymuje sekcję Szybkość: włączanie i wyłączanie pamięci podręcznej stron, dzisiejszy współczynnik trafień i jej zawartość, czyszczenie jednym kliknięciem, kontrola w razie ataku oraz instalacja jednym kliknięciem wtyczki pamięci podręcznej, której WordPress używa do obsługi cache.
- Poczta, bazy danych i DNS, szerzej
- Autoodpowiedzi i filtry dla każdej skrzynki, ocena spamu z listami dozwolonych i zablokowanych, routing dla każdej domeny, masowe dodawanie skrzynek z pliku CSV, zdalny MySQL z adresów wskazanych przez klienta, zapytania DNS, śledzenie, które serwery odpowiadają za domenę, śledzenie tras oraz informacja, kto jest teraz połączony przez FTP.