- One-Click-Apps
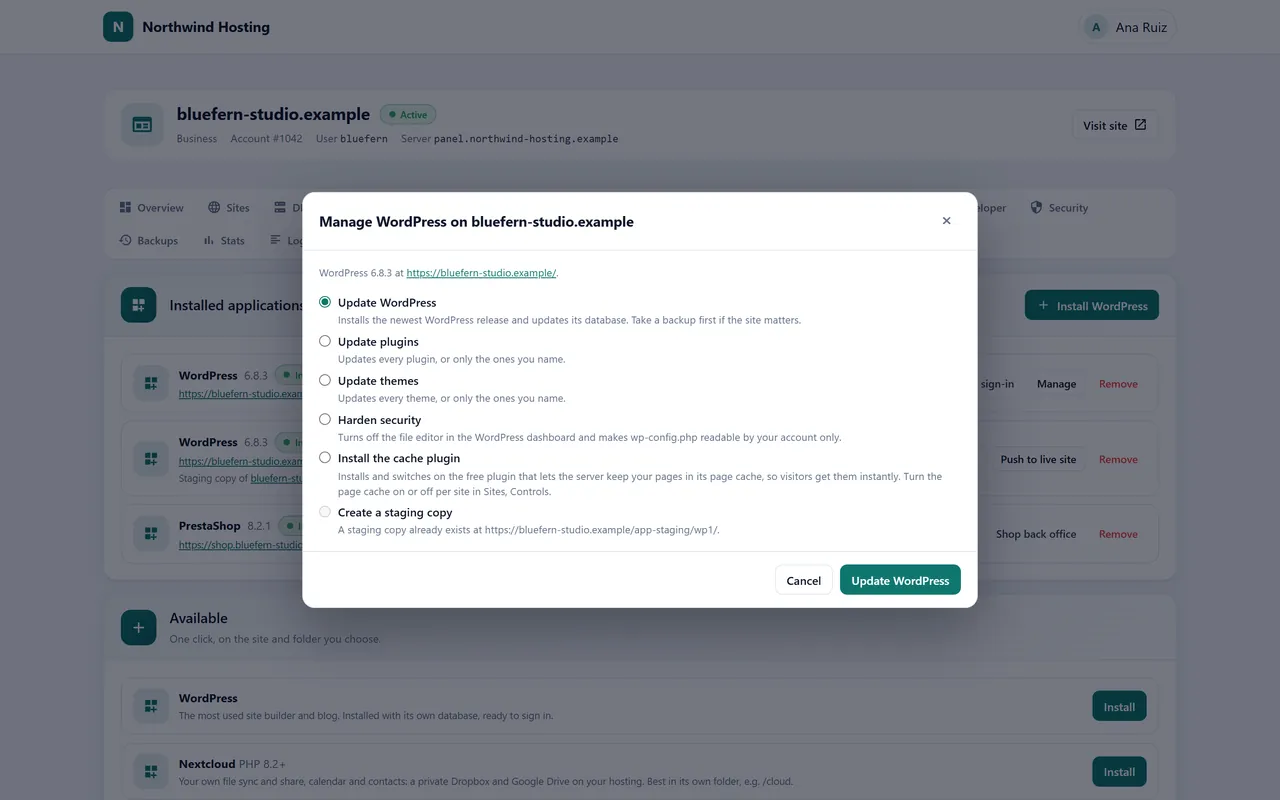
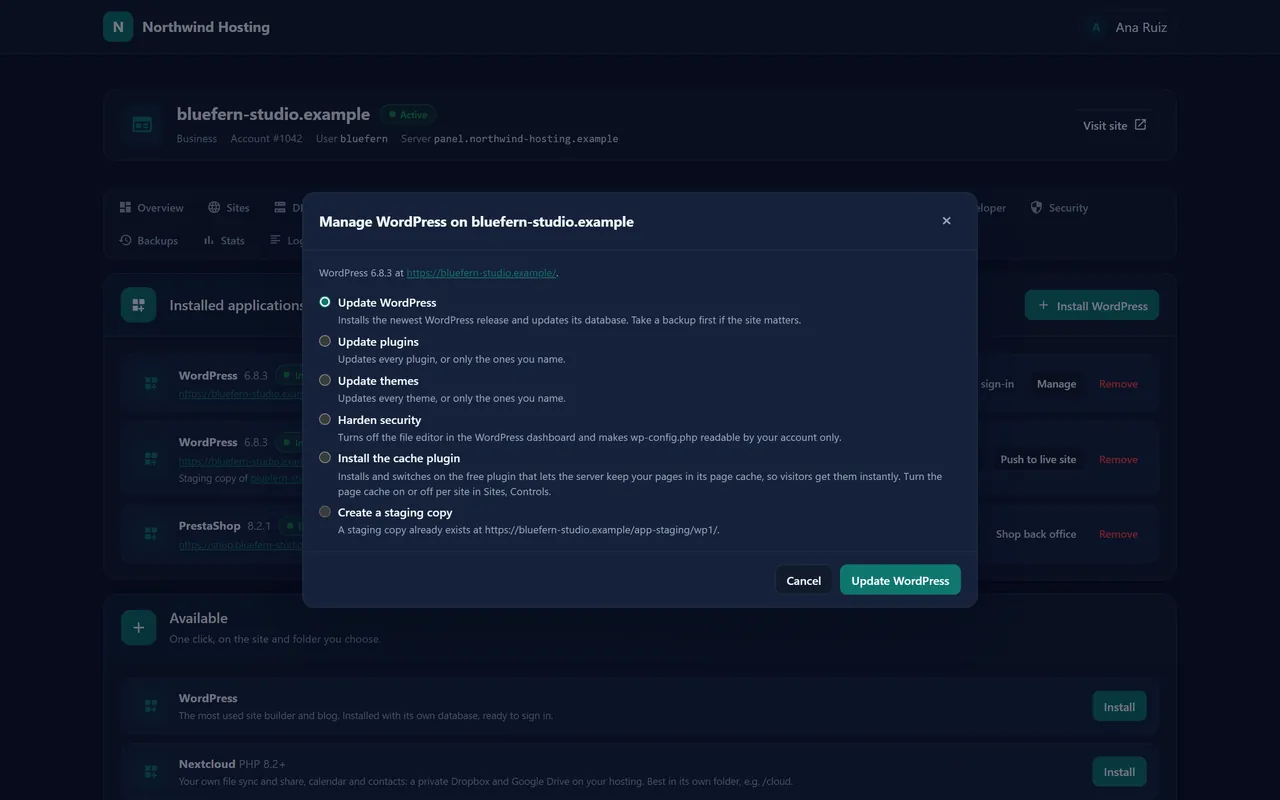
- WordPress, Nextcloud, Joomla, Drupal, PrestaShop und Laravel, in einem Schritt mit ihrer Datenbank installiert. WordPress-Websites erhalten Core-, Plugin- und Theme-Updates, Härtung, eine Admin-Anmeldung ohne Passwort und eine Staging-Kopie zum Ausprobieren von Änderungen, die live geschaltet wird, wenn sie bereit ist, wobei zuvor die Live-Datenbank gesichert wird. Eine App, die der Kunde nicht mehr möchte, verschwindet mit einem Klick.
- Node.js- und Python-Apps
- Node.js 22, 24 oder 26 und Python 3.11 bis 3.14, jede App ein Dienst, der als das Konto aus einem Ordner seines Home-Verzeichnisses läuft, von systemd am Laufen gehalten und unter der Adresse der Website bereitgestellt wird, mit live sichtbarem Status im Panel und einem eigenen Protokoll. Geheime Einstellungen wie API-Schlüssel werden verschlüsselt gespeichert und nie wieder angezeigt.
- SSH, SFTP und Git
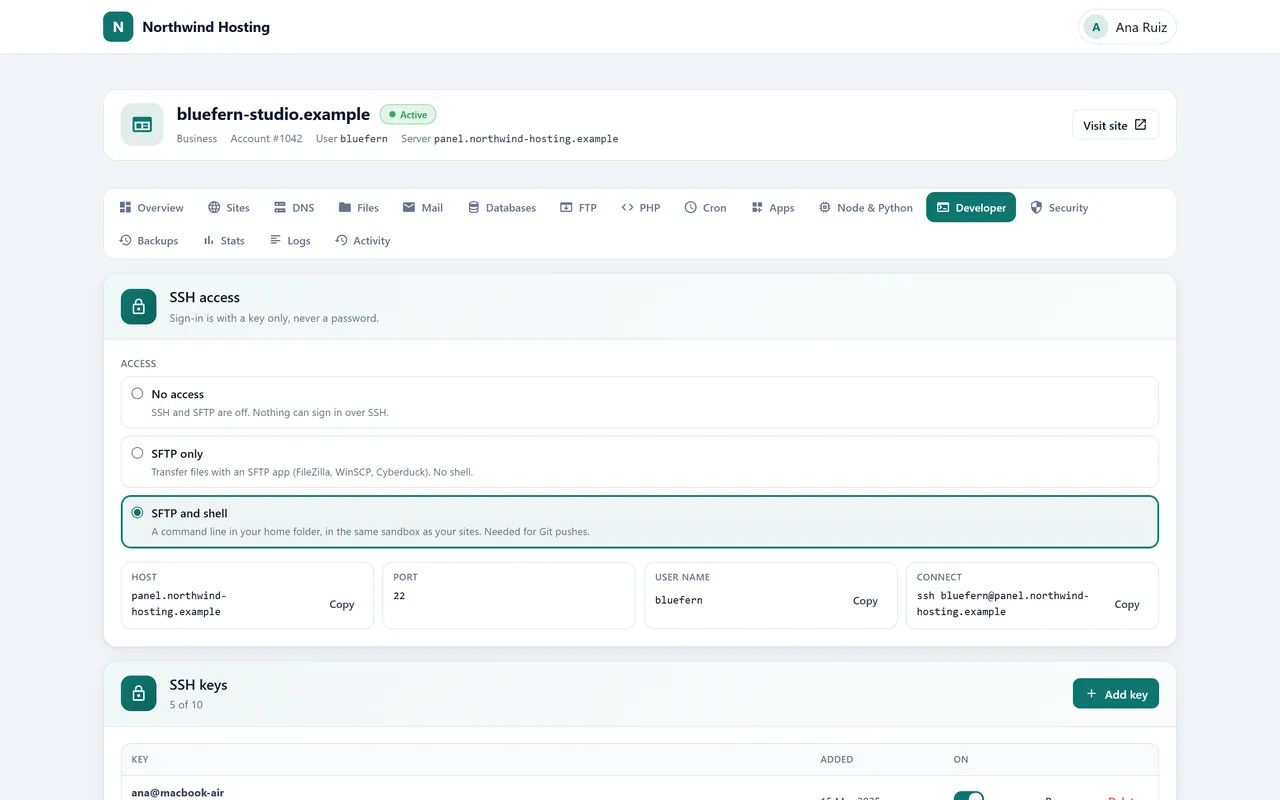
- Nur Schlüssel, niemals Passwörter, jeder Schlüssel benannt und umbenennbar: SFTP auf das Home-Verzeichnis beschränkt oder eine eingesperrte Shell in derselben Sandbox wie PHP. Git-Repositories liegen im Konto, veröffentlichen bei jedem Push einen Branch auf eine Website und zeigen ihren letzten Commit sowie den Zeitpunkt der letzten Bereitstellung. Eingegrenzte API-Tokens, begrenzt auf die vom Kunden benannten Adressen, erreichen dasselbe Konto aus Skripten.
- Sperren und Regeln pro Website
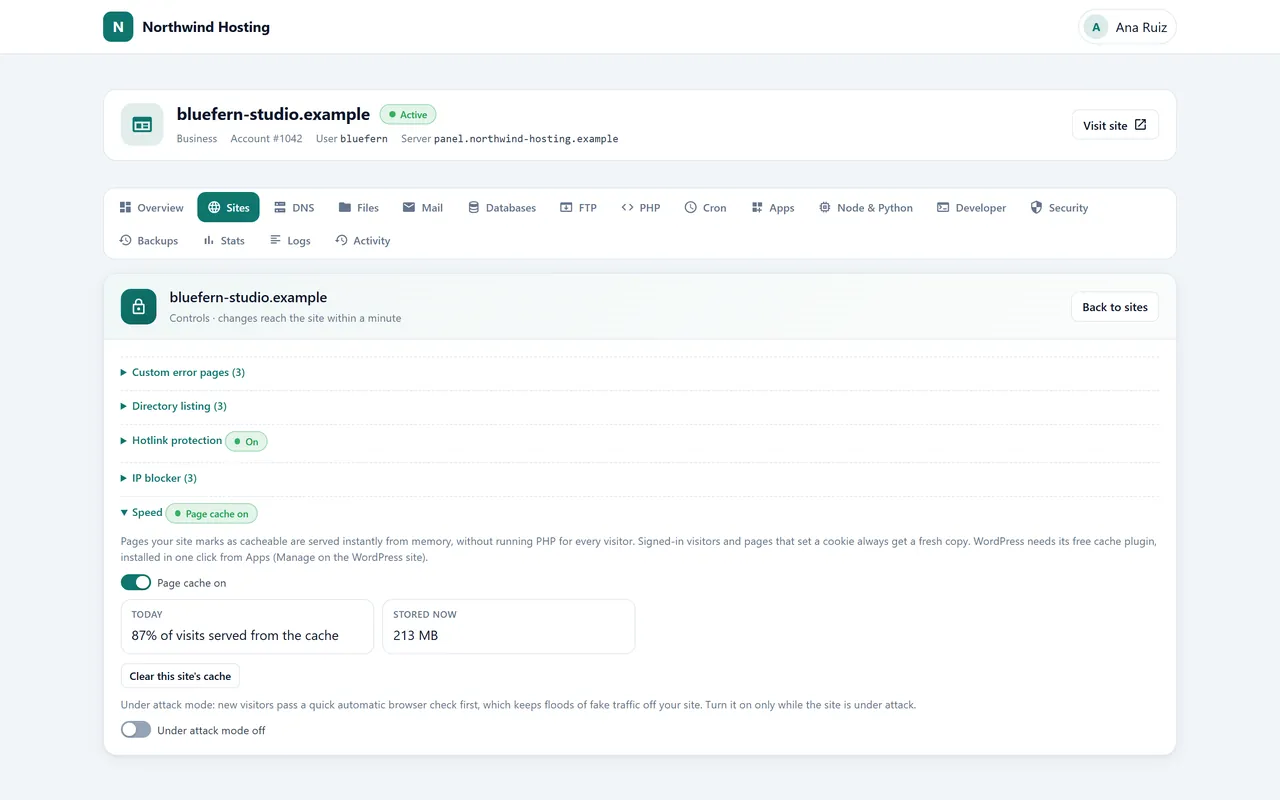
- Passwortgeschützte Ordner, ein IP-Blocker, Hotlink-Schutz, eigene Fehlerseiten und Verzeichnisauflistung an oder aus, dazu ein anderswo gekauftes Zertifikat, das vor der Installation gegen den Namen der Website geprüft wird, und eine Startseite, die mit einem Klick veröffentlicht wird, während die echte Website entsteht.
- Besucher und Verfügbarkeit
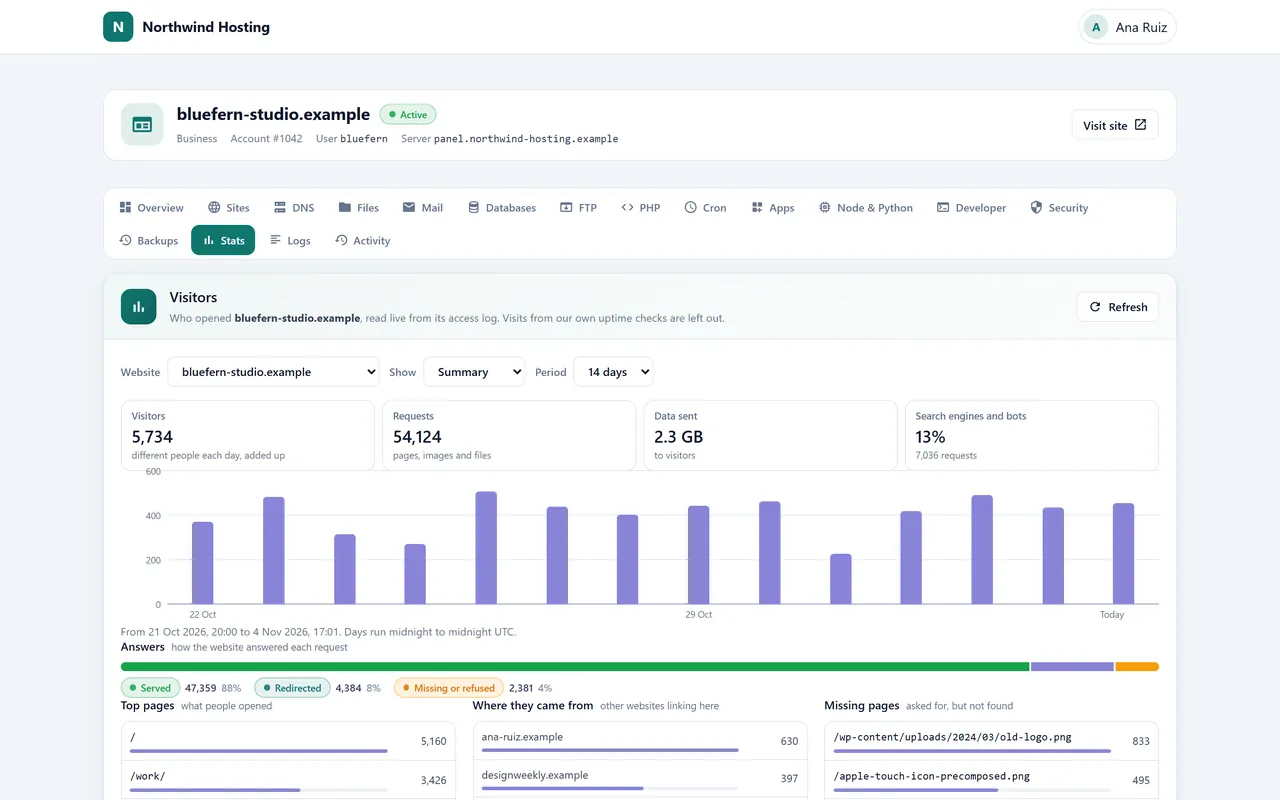
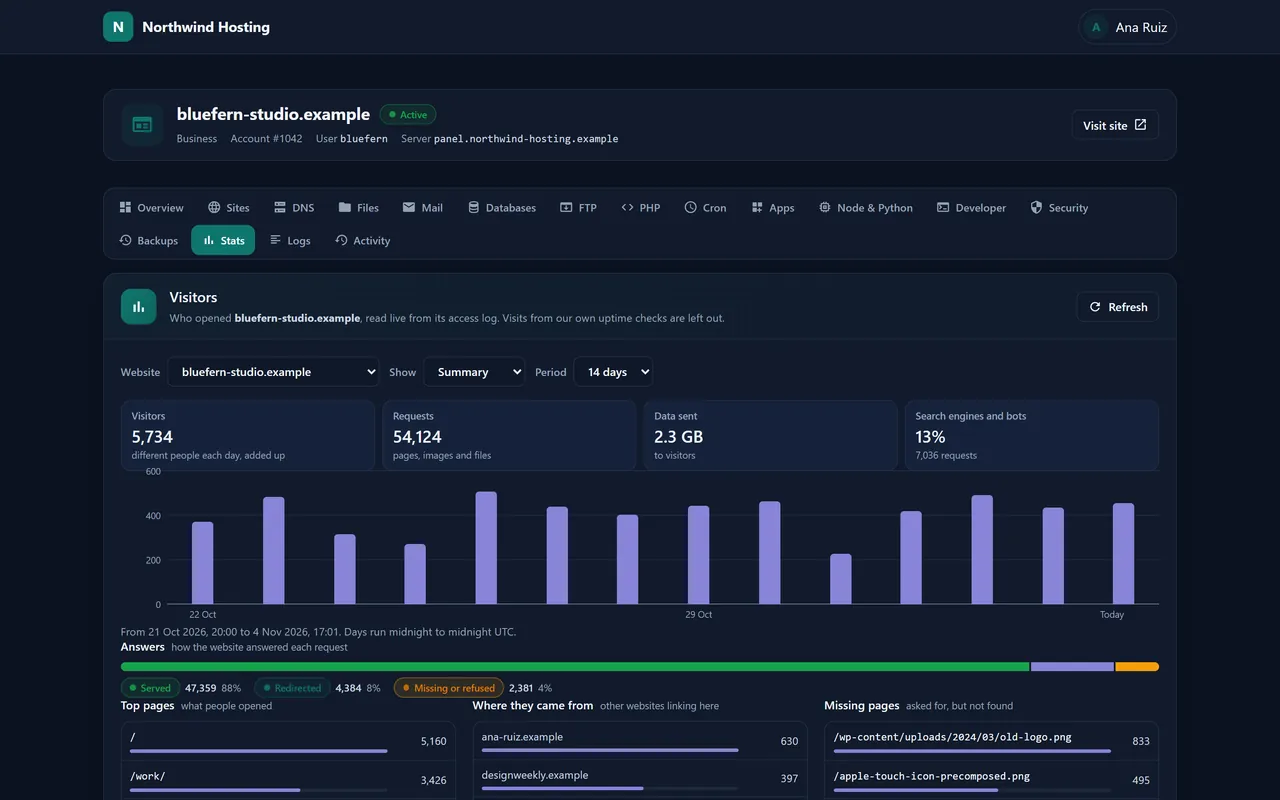
- Besucher werden aus dem eigenen Protokoll der Website gelesen, für heute oder bis zu den letzten 14 Tagen: Seiten, Verweise, fehlende Seiten, Crawler und die Länder, aus denen die Besucher kommen. Jede Website wird von außen alle fünf Minuten geprüft, mit Antwortzeit, Ablauf des Zertifikats und 30 Tagen Vorfällen auf derselben Karte.
- Geschwindigkeit, mit Nexo Turbo
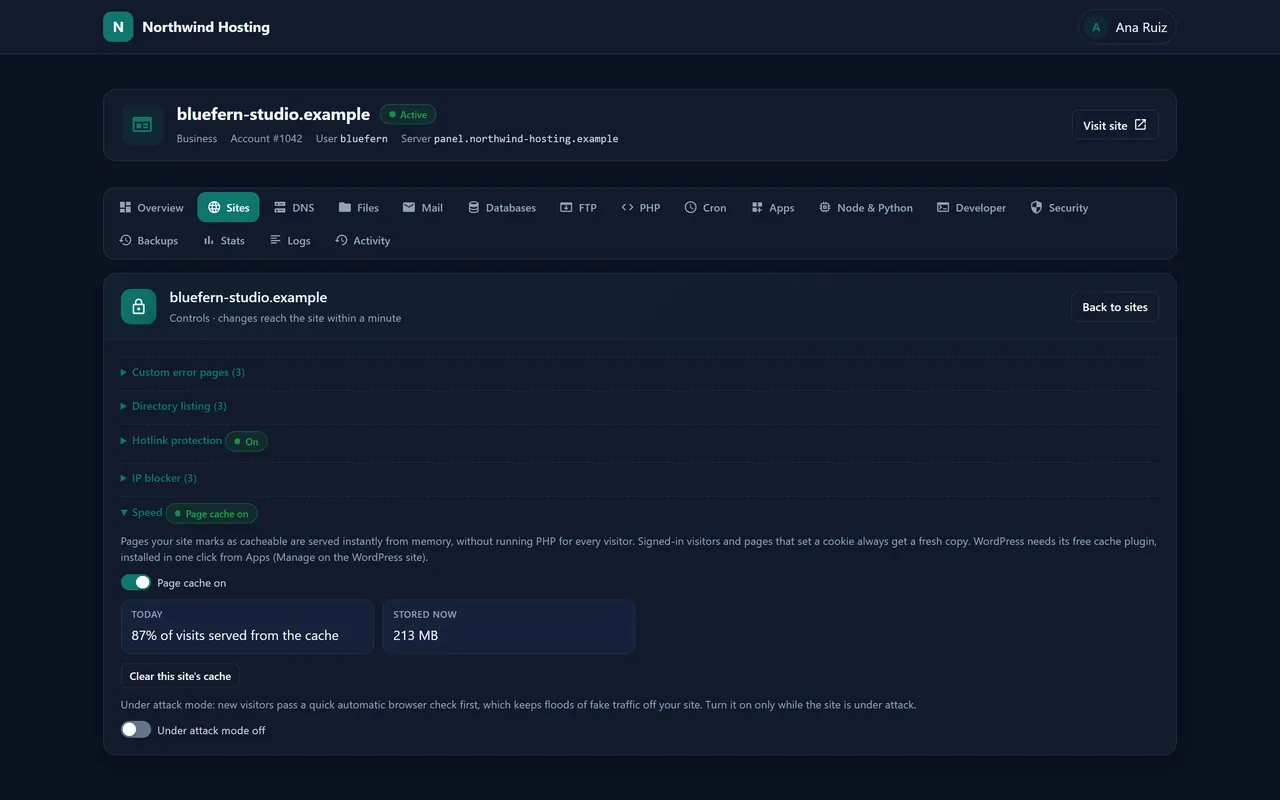
- Sobald der Inhaber Nexo Turbo einschaltet, erhält jede Website einen Bereich Geschwindigkeit: den Seiten-Cache an oder aus, die heutige Trefferquote und was er enthält, eine Leerung mit einem Klick, die Prüfung bei Angriffen und eine One-Click-Installation des Cache-Plugins, das WordPress zur Steuerung des Caches verwendet.
- E-Mail, Datenbanken und DNS, weiter
- Automatische Antworten und Filter pro Postfach, ein Spam-Score mit Erlaubnis- und Sperrlisten, Routing pro Domain, Postfächer in großen Mengen aus einer CSV-Datei hinzugefügt, entferntes MySQL von Adressen, die der Kunde benennt, DNS-Abfragen, eine Nachverfolgung, welche Server für eine Domain antworten, Routenverfolgungen und wer gerade per FTP verbunden ist.